ISEC7 SPHERE
PLATFORMA DO ZARZĄDZANIA DIGITAL WORKPLACE
Jedna konsola dla całej infrastruktury Digital Workplace
ISEC7 SPHERE to pakiet do monitorowania i zarządzania infrastrukturą Digital Workplace i urządzeń mobilnych, stworzony dla zespołów IT, które utrzymują równolegle kilka platform. Monitoruje systemy, usługi, certyfikaty, zasady i transakcje tworzące Państwa środowisko, niezależnie od producenta, w jednej konsoli dostępnej przez przeglądarkę. Działa także wtedy, gdy równolegle pracują BlackBerry UEM, Ivanti, Omnissa Workspace ONE UEM i Microsoft Intune. Do tego dochodzą migracja między platformami UEM, raportowanie zgodności i samoobsługa dla użytkowników końcowych. Pakiet rozwija dział oprogramowania ISEC7 Group, a dane pochodzą z interfejsów API podłączonych systemów i z własnych agentów.


Wygaśnięcie certyfikatu, podatność CVE, naruszenie zasad i zgłoszenie użytkownika dotyczą tego samego obiektu w tej samej bazie danych.
Wiele platform UEM w jednej konsoli
ISEC7 SPHERE łączy w jednej instancji kilka środowisk UEM i pocztowych oraz kilka domen, zarówno dla urządzeń stacjonarnych, jak i mobilnych. Administratorzy widzą wszystkie środowiska w jednej konsoli, zamiast otwierać osobną dla każdego producenta, i szybciej reagują na awarie.
Monitorowanie Digital Workplace
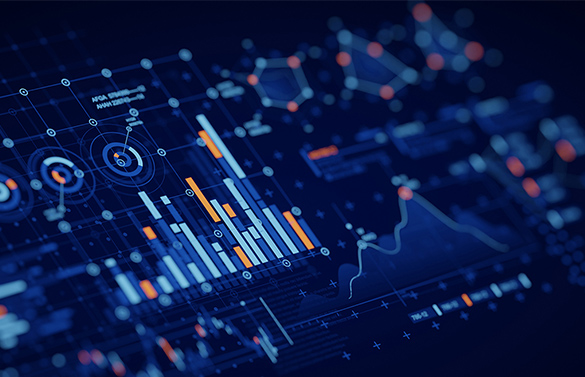
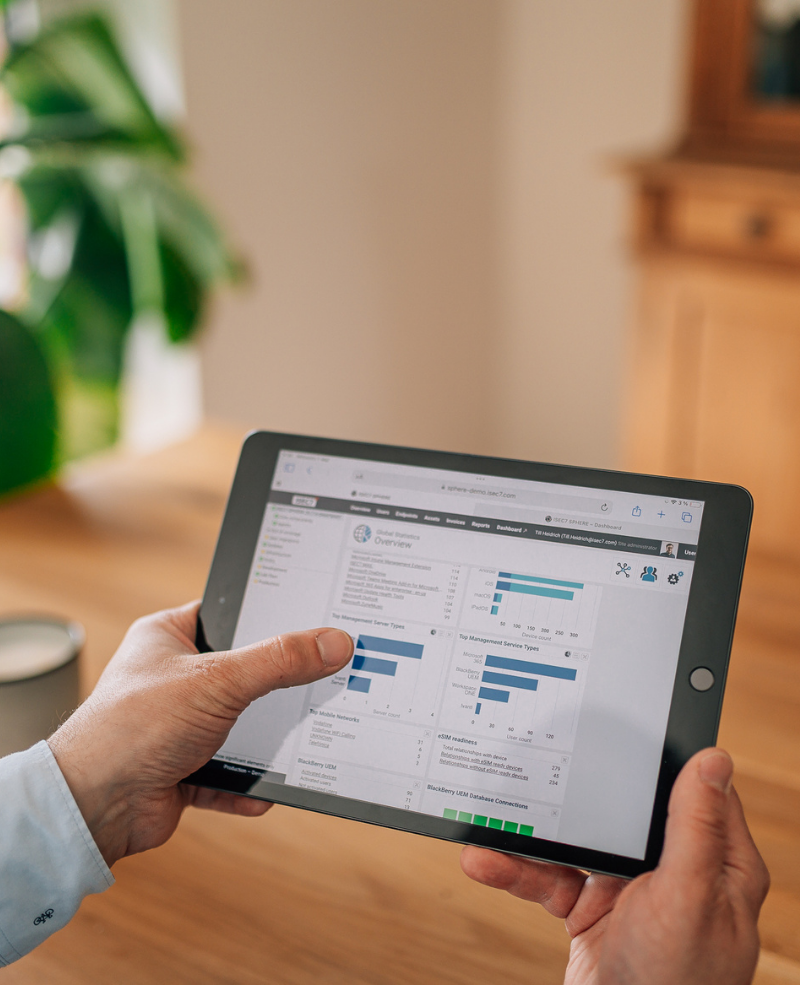
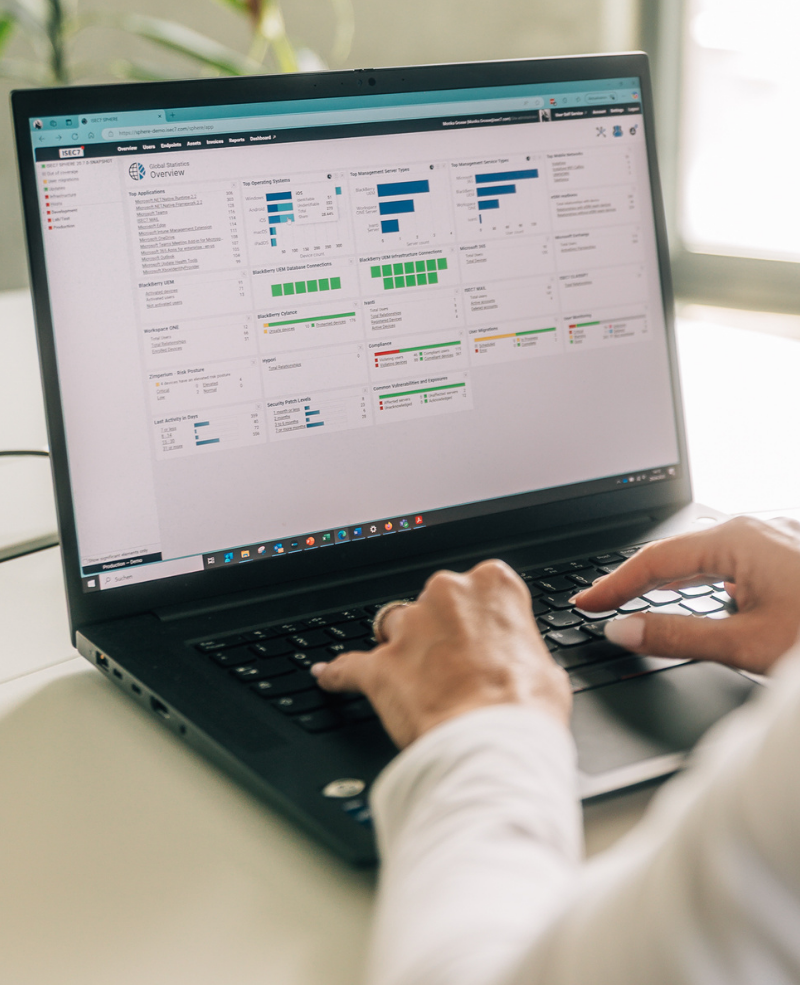
Dzięki pulpitowi rozwiązania oraz dynamicznemu widokowi sieci infrastruktury administratorzy IT i pracownicy help desk otrzymują aktualizacje w czasie rzeczywistym dotyczące infrastruktury Digital Workplace. ISEC7 SPHERE sygnalizuje potencjalne problemy, zanim wpłyną one na użytkowników. Konfigurowalne, proaktywne alerty są wysyłane do przypisanych pracowników IT, którzy mogą rozwiązać problemy, zanim przerodzą się one w awarie.
Zestaw narzędzi do migracji UEM
ISEC7 SPHERE obsługuje migrację kont mobile device management (MDM), enterprise mobile management (EMM) oraz unified endpoint management (UEM) — wraz z użytkownikami, urządzeniami, powiązanymi ustawieniami, zarządzanymi urządzeniami i groupware — sprawiając, że przejścia są płynniejsze i bardziej efektywne kosztowo.
Samoobsługa użytkownika
.jpg?width=585&height=377&name=image%20(2).jpg)
Dzięki w pełni konfigurowalnemu modułowi samoobsługi użytkownicy mobilni mogą samodzielnie aktywować, zarządzać i rozwiązywać problemy z urządzeniami. Upraszcza to zadania takie jak zdalna blokada, czyszczenie i aktywacja oraz redukuje liczbę zgłoszeń do help desku, zwiększając jednocześnie satysfakcję użytkowników. Dodatkowo użytkownicy mogą zobaczyć swoje zasoby i zainstalowane aplikacje, a po aktywacji również skorzystać ze sklepu z zamówieniami.
Device as a Service
ISEC7 SPHERE jest wyposażony w zintegrowane funkcje DaaS, które usprawniają wszystkie procesy administracyjne związane z onboardingiem i offboardingiem użytkowników końcowych — w tym sklep zamówień sprzętu, przepływ zatwierdzeń, asset management, monitorowanie wykorzystania aplikacji i wiele więcej.
Monitorowanie zgodności (Compliance)
ISEC7 SPHERE monitoruje zgodność na dwóch poziomach. Dla użytkowników i urządzeń: wersje aplikacji, wersję systemu i poziom poprawek, połączenia VPN, rejestry połączeń i SMS oraz domeny e-mail w ISEC7 MAIL, a od wersji 20.9.0 także aplikacje obowiązkowe, dozwolone i zakazane dla każdego użytkownika na wszystkich jego urządzeniach. Dla serwerów: wersję systemu i poziom poprawek, podatności CVE, certyfikaty i zgodność kryptograficzną. Dla środowisk indigo dostępny jest osobny pulpit.
Monitorowanie podatności (CVE)
ISEC7 SPHERE porównuje wersje monitorowanych serwerów z bazą National Vulnerability Database instytutu NIST na podstawie identyfikatorów CPE i automatycznie wysyła alert, gdy podatność CVE dotyczy używanej wersji. Każda nowa podatność pozostaje otwarta, dopóki ktoś z zespołu jej nie potwierdzi, więc status potwierdzeń staje się Państwa listą zadań.
Healthcheck w czasie rzeczywistym
ISEC7 SPHERE łączy dane z systemów UEM, serwerów, sieci i aplikacji w jednej bazie danych i na podstawie korelacji błędów oraz analizy wydajności wylicza stan infrastruktury w czasie rzeczywistym, prezentowany na jednym pulpicie. Dzięki temu odchylenia są widoczne, zanim użytkownicy zgłoszą je jako awarię.
Klasyfikacja danych z ISEC7 CLASSIFY
ISEC7 CLASSIFY, dodatek ISEC7 do oznaczania wiadomości e-mail i dokumentów Office, przekazuje dane o aktywności do ISEC7 SPHERE. Tam zarządzają Państwo schematami, śledzą zgodność i archiwizują komunikację niejawną. Więcej o ISEC7 CLASSIFY
Notification Engine
ISEC7 SPHERE powiadamia administratorów i osoby odpowiedzialne kilkoma kanałami, zależnie od roli i zdarzenia: e-mailem, SMS-em, przez SNMP, Microsoft Teams, ServiceNow oraz platformę BlackBerry AtHoc.
Najważniejsze korzyści
- Scentralizowana kontrola oszczędza czas i obniża koszty operacyjne
- Wcześniejsze wykrywanie punktów awarii redukuje koszty przestojów i zwiększa produktywność
- Widoczność end-to-end zapewnia lepsze doświadczenia użytkowników i mniej zgłoszeń do help desku
- Stałe monitorowanie zgodności ogranicza ryzyko i dostarcza dowodów bez ręcznego zestawiania danych.
- Wykrywanie słabych komponentów infrastruktury mobilnej ułatwia planowanie przyszłych inwestycji
Jakie systemy obsługuje ISEC7 SPHERE?
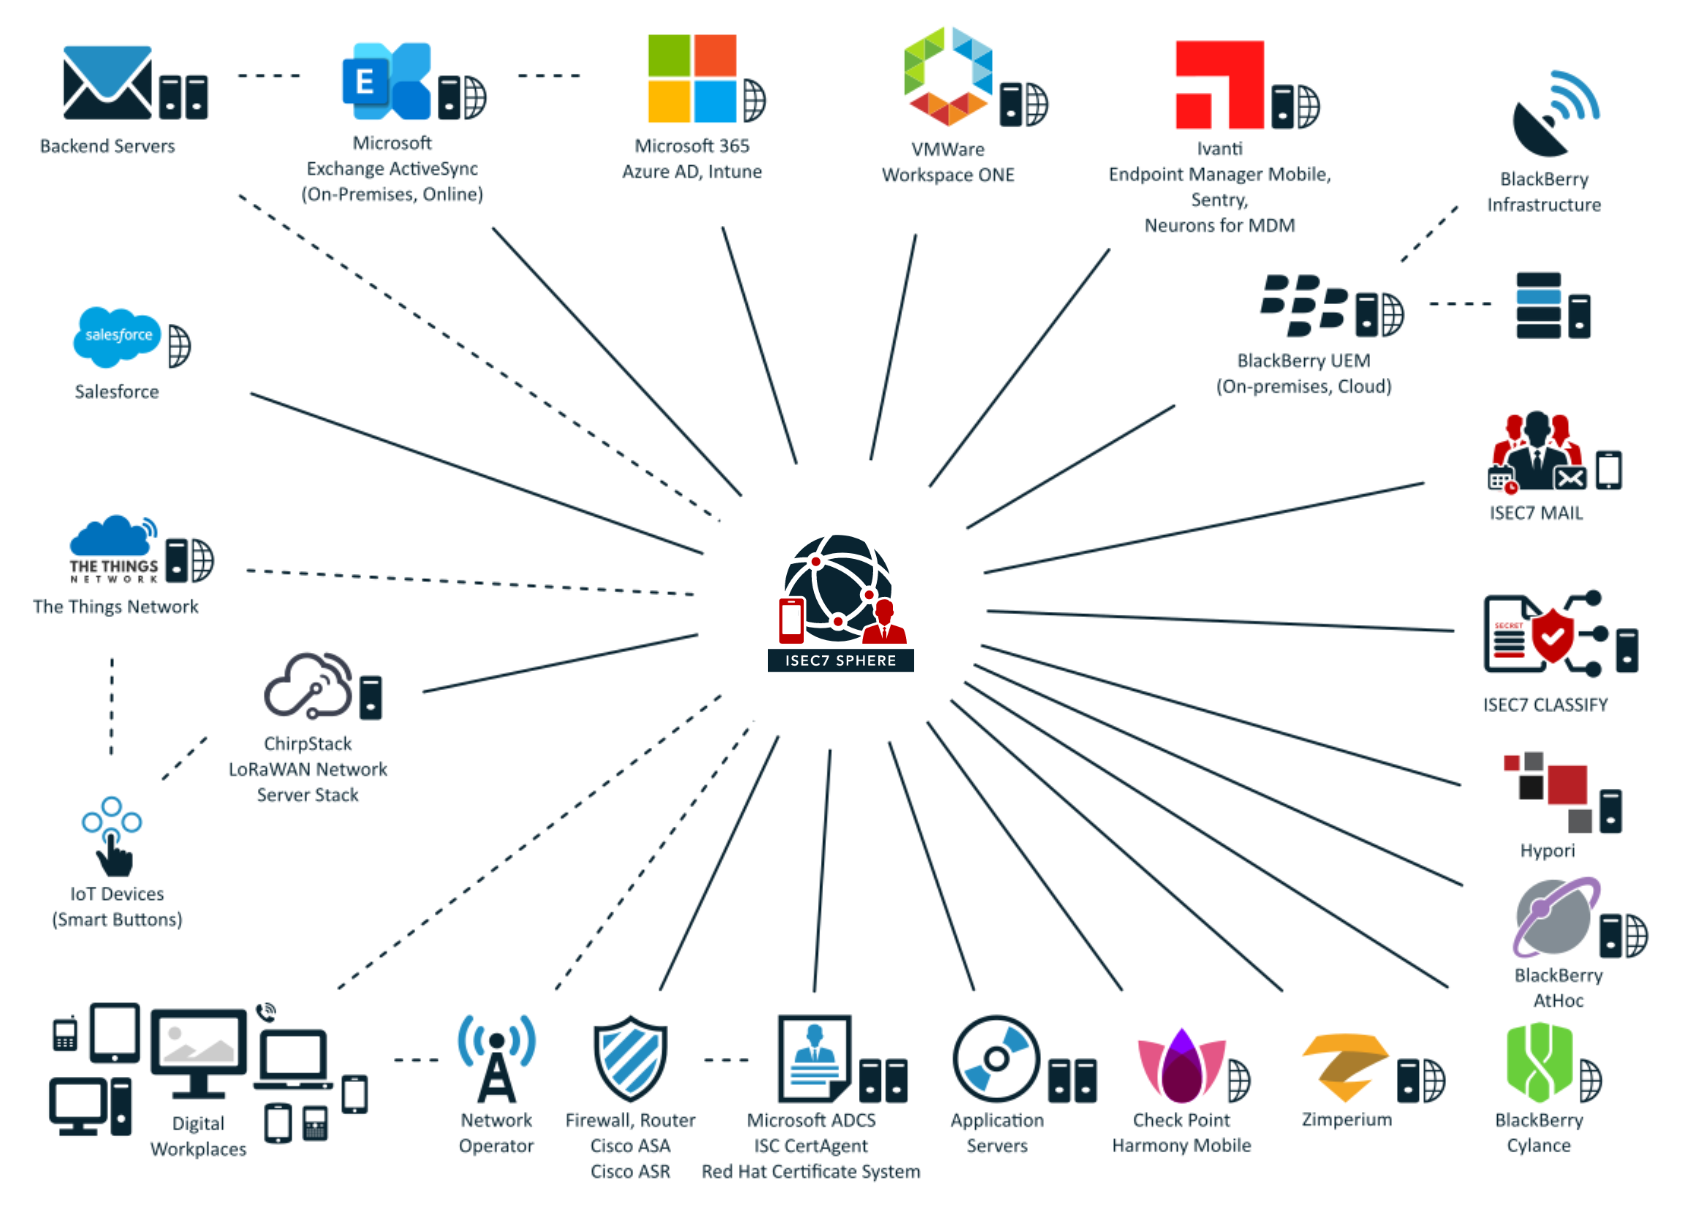
ISEC7 SPHERE umożliwia organizacjom zarządzanie i monitorowanie całej infrastruktury digital workplace oraz sieci, a także szybkie identyfikowanie i rozwiązywanie problemów — z poziomu jednej centralnej konsoli dostępnej przez przeglądarkę.
PLATFORMY UEM
BlackBerry UEM, Ivanti, Omnissa Workspace ONE UEM (dawniej VMware), Microsoft Intune
SYSTEMY PRODUKTYWNOŚCI
Microsoft 365, Microsoft Entra ID, Microsoft Exchange Server i Exchange Online, ISEC7 MAIL
SYSTEMY BEZPIECZEŃSTWA
Cylance (od 2025 r. Arctic Wolf), Zimperium, Check Point Harmony Mobile, ISEC7 CLASSIFY
SYSTEMY BACKENDOWE
Red Hat Certificate Authority, ChirpStack, Microsoft SQL Server, Hypori
KOMPONENTY SIECIOWE
Serwery WWW, Firewall, Router, Cisco ASA, LoRaWAN, Operatorzy sieci
Architektura: API, agenci i syslog
- ISEC7 SPHERE jest dostępny jako rozwiązanie OnPrem lub instancja w chmurze
- Monitorowanie i zarządzanie zintegrowanymi oraz podłączonymi systemami może odbywać się przez API lub dedykowanych agentów, co zwiększa liczbę zbieranych punktów danych
- Liczne konektory API zbierają dane z wiodących platform technologicznych, w tym komponentów sieciowych, systemów UEM i UES, usług backendowych, dostawców infrastruktury chmurowej, Microsoft 365 oraz dziesiątek wiodących rozwiązań stron trzecich
- ISEC7 SPHERE może odbierać i analizować wartości syslog
- Agenci mogą być skonfigurowani tak, aby wstępnie filtrować zbędne dane pozbawione informacji — unikając wysyłania niepotrzebnych logów do innych, często rozliczanych za wolumen, systemów log analytics
Najczęstsze pytania o ISEC7 SPHERE
Jak monitorować kilka systemów UEM, np. Microsoft Intune, Ivanti i BlackBerry UEM, w jednej konsoli?
Każdy system UEM ma własną konsolę; aby zobaczyć wszystko razem, potrzebna jest warstwa nad nimi, która pobiera dane o urządzeniach, użytkownikach i zasadach przez interfejsy API poszczególnych systemów. ISEC7 SPHERE jest taką warstwą i nie zastępuje systemu UEM: obsługuje jednocześnie m.in. BlackBerry UEM we własnym centrum danych i w chmurze, Ivanti EPMM, Ivanti Sentry, Ivanti Neurons for MDM, Omnissa Workspace ONE UEM i Microsoft Intune. Każde połączenie wymaga konta usługowego w danym systemie i reguły na zaporze. Otrzymują Państwo jeden obraz stanu i jedną ścieżkę raportowania dla wszystkich platform zamiast osobnej konsoli dla każdego producenta.
Czym jest monitoring Digital Workplace i do czego służy?
Monitoring Digital Workplace obejmuje systemy, od których zależy praca użytkowników, takie jak UEM, poczta, serwery, sieć i aplikacje, tak aby dział IT widział odchylenia, zanim użytkownicy zgłoszą je jako awarię. ISEC7 SPHERE łączy dane z systemów UEM, serwerów, sieci i aplikacji w jednej bazie danych i na podstawie korelacji błędów oraz analizy wydajności wylicza stan infrastruktury w czasie rzeczywistym. Wygaśnięcie certyfikatu, podatność CVE, naruszenie zasad i zgłoszenie użytkownika dotyczą tam tego samego obiektu.
Jak przebiega migracja urządzeń do innego systemu UEM?
Telefon może być w danym momencie zarejestrowany tylko w jednym środowisku UEM, dlatego przy zmianie producenta każde urządzenie musi opuścić stare środowisko i zostać zarejestrowane w nowym. ISEC7 SPHERE przenosi użytkowników i urządzenia ze środowiska źródłowego do docelowego na podstawie profili migracji, także między domenami, między platformami pocztowymi oraz przy wymianie urządzeń. Migrację uruchamia sam użytkownik końcowy, w portalu samoobsługowym lub w aplikacji migracyjnej na iPhone'a i Androida, której adres i dane dostępowe system UEM przekazuje w konfiguracji aplikacji. Na Androidzie można przenieść SMS-y, historię połączeń i kontakty lokalne, jeśli urządzenie działa w trybie UEM COBO; migracje obejmujące kilka domen wymagają osobnego konta usługowego dla każdej domeny.
Jak sprawdzić, czy nowa podatność CVE dotyczy moich serwerów?
Popularnym sposobem jest porównanie używanych wersji oprogramowania z bazą National Vulnerability Database (NVD) instytutu NIST, która przypisuje podatności CVE do konkretnych produktów i wersji za pomocą identyfikatorów CPE. ISEC7 SPHERE robi to dla lokalnych instalacji BlackBerry UEM, Ivanti, Microsoft Exchange i Microsoft SQL Server oraz dla Omnissa Workspace ONE, a od wersji 20.8.0 także dla samego siebie wraz z Apache Tomcat i Javą. Każda nowa podatność wywołuje alert i pozostaje otwarta, dopóki ktoś jej nie potwierdzi; w przypadku urządzeń końcowych pakiet monitoruje wersję systemu, poziom poprawek i wersje aplikacji z podłączonych systemów UEM. Aktywne skanowanie podatności ani kontrola utwardzenia konfiguracji nie są częścią tej funkcji.
Jak pilnować terminów wygaśnięcia certyfikatów, tokenów Apple DEP i sekretów klienta?
Gdy wygaśnie certyfikat serwera, token Apple DEP lub sekret klienta rejestracji aplikacji w Microsoft 365, zatrzymują się połączenia, enrollment albo pobieranie danych, dlatego wszystkie trzy powinny trafić na tę samą listę terminów. ISEC7 SPHERE monitoruje certyfikaty używane w podłączonych systemach niemal w czasie rzeczywistym, z raportami cyklicznymi lub doraźnymi dotyczącymi parametrów certyfikatów. Do tego dochodzi termin ważności tokenów Apple DEP dla integracji z Microsoft 365 i Ivanti, a od wersji 20.9.0 certyfikaty i sekrety klienta dowolnych rejestracji aplikacji w Microsoft 365.
Jak automatycznie tworzyć zgłoszenia w ServiceNow z alertów UEM i systemu pocztowego?
Monitoring musi sam tworzyć incydent na podstawie zmiany stanu i zamykać go, gdy stan znów jest prawidłowy; inaczej przekazywanie pozostaje pracą ręczną. ISEC7 SPHERE robi to w ServiceNow, a w Salesforce w ten sam sposób tworzy zgłoszenia serwisowe. Powiadomienia trafiają też przez e-mail, SMS, SNMP, Microsoft Teams i BlackBerry AtHoc do list odbiorców z własnymi filtrami, w języku niemieckim, angielskim, francuskim lub hiszpańskim. Opóźnienie powiadomienia można ustawić osobno dla każdej przyczyny zmiany stanu, a wychodzące wiadomości e-mail można podpisywać S/MIME.
Czym jest indigo i jak monitorować zgodność środowiska indigo?
indigo to ramy BSI dla stosowania urządzeń iOS do niemieckiego poziomu klauzuli VS-NfD; dopuszczenia należą do producentów używanych produktów. Od wersji 20.9.0 ISEC7 SPHERE ma osobny pulpit do monitorowania zgodności indigo. Pokazuje on stan obowiązkowego potwierdzenia wdrożeń indigo wraz z danymi kontaktowymi, zgłasza aplikacje zakazane i wymienia dopuszczone aplikacje ekosystemu z liczbą ich instalacji, na podstawie wpisów w rejestrze BSI. Więcej na naszej stronie o indigo (w języku angielskim).
Czy ISEC7 SPHERE działa we własnym centrum danych, czy w chmurze?
Oba warianty są możliwe: ISEC7 SPHERE jest dostępny jako instalacja we własnym centrum danych oraz jako instancja w chmurze. Do własnej eksploatacji potrzebny jest Windows Server 2016, 2019, 2022 lub 2025 (64-bit) oraz Microsoft SQL Server 2016, 2017, 2019 lub 2022; możliwa jest praca w maszynie wirtualnej. Java i Apache Tomcat są częścią instalatora. W bardzo dużych środowiskach komponenty monitorujący i webowy można zainstalować osobno.
Jak rozwiązano wysoką dostępność w ISEC7 SPHERE?
Jako cold standby: jedna instancja jest aktywna, a kolejne czekają w gotowości, korzystając z tej samej bazy danych, i w razie awarii są uruchamiane ręcznie. Przełączenie odbywa się przez alias DNS lub load balancer, a agenci regularnie ponownie rozwiązują alias. Każda instancja otrzymuje własny klucz produktu. Przełączenie należy opisać jako procedurę w podręczniku eksploatacji, ponieważ zależy od DNS, odświeżania adresu przez agentów i weryfikacji licencji.
Stan na: 28.09.2026 · Funkcje według szkolenia administratorów ISEC7 SPHERE 20.8.0 i wydania 20.9.0
ZAMÓW WERSJĘ PRÓBNĄ LUB DEMO ISEC7 SPHERE
Najnowsze wpisy na blogu
NAJNOWSZE POSTY Z BLOGA ISEC7