<img height="1" width="1" style="display:none;" alt="" src="https://px.ads.linkedin.com/collect/?pid=1732033&amp;fmt=gif">
Skip to content
ISEC7 GROUP

ISEC7 SPHERE
DIE DIGITAL WORKPLACE MANAGEMENT PLATTFORM

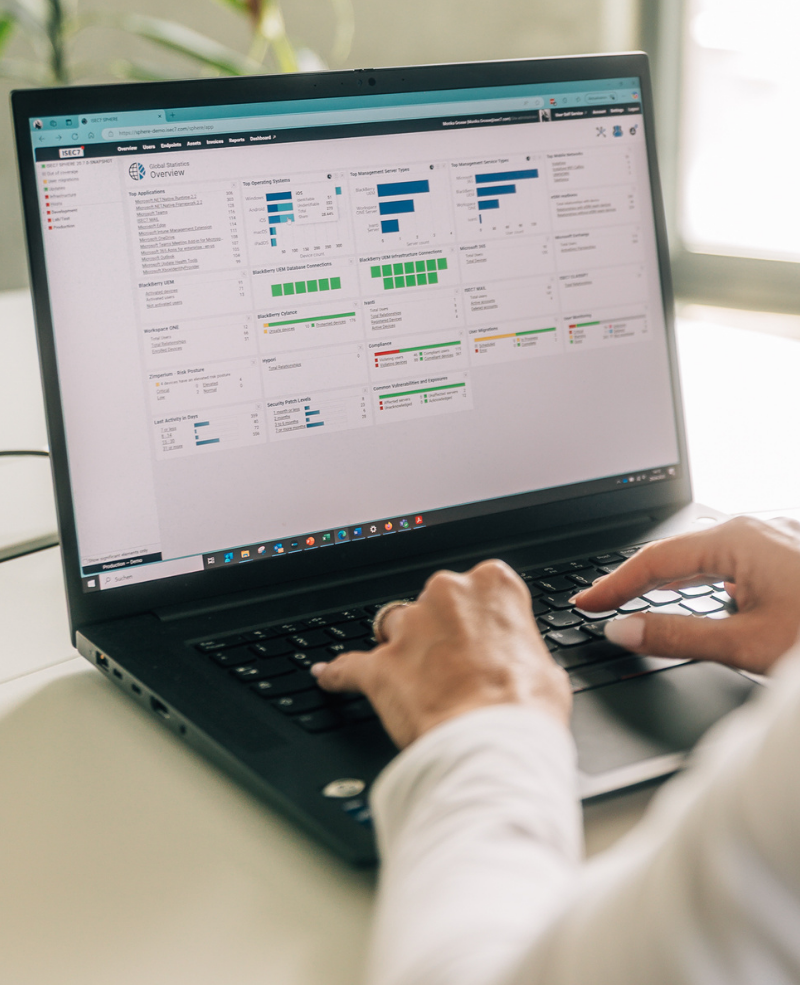
Dashboard von ISEC7 SPHERE auf einem Laptop
VERWALTUNG UND MONITORING DES DIGITALEN ARBEITSPLATZES
 

Eine Konsole für die gesamte Digital-Workplace-Infrastruktur

ISEC7 SPHERE ist eine Monitoring- und Management-Suite für Digital-Workplace- und Mobile-Device-Infrastrukturen, gebaut für IT-Teams, die mehrere Plattformen nebeneinander betreiben. Sie überwacht die Systeme, Dienste, Zertifikate, Richtlinien und Transaktionen, aus denen Ihre Umgebung besteht, herstellerübergreifend in einer webbasierten Konsole. Das gilt auch, wenn BlackBerry UEM, Ivanti, Omnissa Workspace ONE UEM und Microsoft Intune parallel laufen. Dazu kommen Migration zwischen UEM-Plattformen, Compliance-Auswertungen und ein Self Service für Endnutzer. Entwickelt wird die Suite von der Software-Division der ISEC7 Group. Die Daten liefern die APIs der angebundenen Systeme und eigene Agents.


ISEC7-Sphere-Logo-NEW-2024_1500x1344px
Digital Workplace überwachen und verwalten
ISEC7-Mail-Logo-NEW-2024
ISEC7-Classify-Logo-2024-FINAL

Ein Zertifikatsablauf, ein CVE, ein Richtlinienverstoß und ein Nutzerticket beziehen sich auf dasselbe Objekt in derselben Datenbank.

Mehrere UEM-Plattformen in einer Konsole
ISEC7 SPHERE bindet mehrere UEM- und Mailumgebungen und mehrere Domänen in einer Instanz an, für Desktop- und Mobilgeräte gleichermaßen. Administratoren sehen alle Umgebungen in einer Konsole, statt je Hersteller eine eigene zu öffnen, und handeln schneller, wenn etwas ausfällt.

Digital Workplace Monitoring
Über das Lösungs-Dashboard und die dynamische Netzwerkansicht der Infrastruktur erhalten IT-Administratoren und Helpdesk-Mitarbeiter Echtzeit-Updates über die Infrastruktur des Digital Workplace. ISEC7 SPHERE weist auf potenzielle Probleme hin, bevor sie sich auf die Nutzer auswirken. Anpassbare proaktive Warnungen werden an zugewiesene IT-Mitarbeiter gesendet, die Probleme beheben können, bevor sie zu Ausfällen führen.

UEM-Migrations-Toolkit

ISEC7 SPHERE übernimmt die Migration von MDM- (Mobile Device Management), EMM- (Enterprise Mobile Management) und UEM-Konten (Unified Endpoint Management) für Benutzer und Geräte sowie der zugehörigen Einstellungen, verwalteten Geräte und Groupware und sorgt so für einen reibungslosen und kosteneffizienten Übergang.

User Self Service

Mit dem vollständig anpassbaren Self-Service-Modul können mobile Benutzer Geräte selbst bereitstellen, verwalten und Fehler beheben. Es vereinfacht Aufgaben wie das Sperren, Löschen und Aktivieren aus der Ferne, verringert die Zahl der Helpdesk-Anrufe und erhöht die Benutzerzufriedenheit. Darüber hinaus können die Nutzer ihre Assets und installierten Anwendungen einsehen oder auf den Bestellshop zugreifen, wenn dieser aktiviert ist.

Device as a Service
ISEC7 SPHERE verfügt über integrierte DaaS-Funktionen zur Vereinfachung aller administrativen Prozesse für das Onboarding und Offboarding von Endbenutzern, einschließlich Hardware-Bestellung, Genehmigungsworkflow, Asset-Management, App-Nutzung und vieles mehr.

Compliance Monitoring
ISEC7 SPHERE überwacht Compliance auf zwei Ebenen. Bei Nutzern und Geräten: App-Versionen, Betriebssystem- und Patch-Stand, VPN-Verbindung, Telefonie- und SMS-Protokolle und E-Mail-Domains über ISEC7 MAIL, ab Version 20.9.0 auch Pflicht-, erlaubte und verbotene Apps je Nutzer über alle seine Geräte. Bei Servern: Betriebssystem- und Patch-Stand, CVEs, Zertifikate und Krypto-Compliance. Für indigo-Umgebungen gibt es ein eigenes Dashboard.

CVE Monitoring
ISEC7 SPHERE gleicht die Versionsstände der überwachten Server über CPEs mit der National Vulnerability Database des NIST ab und alarmiert automatisch, sobald ein CVE eine eingesetzte Version betrifft. Jeder neue CVE bleibt offen, bis ihn jemand im Team bestätigt, der Quittierungsstatus ist damit Ihr Arbeitsvorrat.

Realtime-Healthcheck
ISEC7 SPHERE führt die Daten aus UEM-Systemen, Servern, Netzwerken und Anwendungen in einer Datenbank zusammen und berechnet daraus über Fehlerkorrelation und Performance-Analytik einen Gesundheitsstatus in Echtzeit, dargestellt auf einem Dashboard. So werden Abweichungen sichtbar, bevor Nutzer sie als Störung melden.

Datenklassifizierung mit ISEC7 CLASSIFY
ISEC7 CLASSIFY, das Add-in von ISEC7 für die Kennzeichnung von E-Mails und Office-Dokumenten, liefert seine Aktivitätsdaten an ISEC7 SPHERE. Dort verwalten Sie die Schemata, verfolgen die Einhaltung und archivieren klassifizierte Kommunikation. Mehr über ISEC7 CLASSIFY

Notification Engine
ISEC7 SPHERE benachrichtigt Administratoren und Verantwortliche je nach Rolle und Auslöser über mehrere Kanäle: E-Mail, SMS, SNMP, Microsoft Teams, ServiceNow und die Plattform BlackBerry AtHoc.
ISEC7 SPHERE
 

Wichtigste Vorteile

  • Zentralisierte Kontrolle spart Zeit und reduziert die Betriebskosten
  • Frühzeitige Erkennung von Fehlerstellen reduziert die Kosten für Ausfallzeiten und erhöht die Produktivität
  • Ende-zu-Ende-Transparenz sorgt für eine bessere Benutzererfahrung und weniger Helpdesk-Anrufe
  • Die laufende Compliance-Überwachung senkt Sicherheitsrisiken und liefert Nachweise ohne manuelle Zusammenführung.
  • Die Erkennung von Schwachstellen in der mobilen Infrastruktur erleichtert die Planung künftiger Investitionen
TechniSCHE integrationSMÖGLICHKEITEN
 

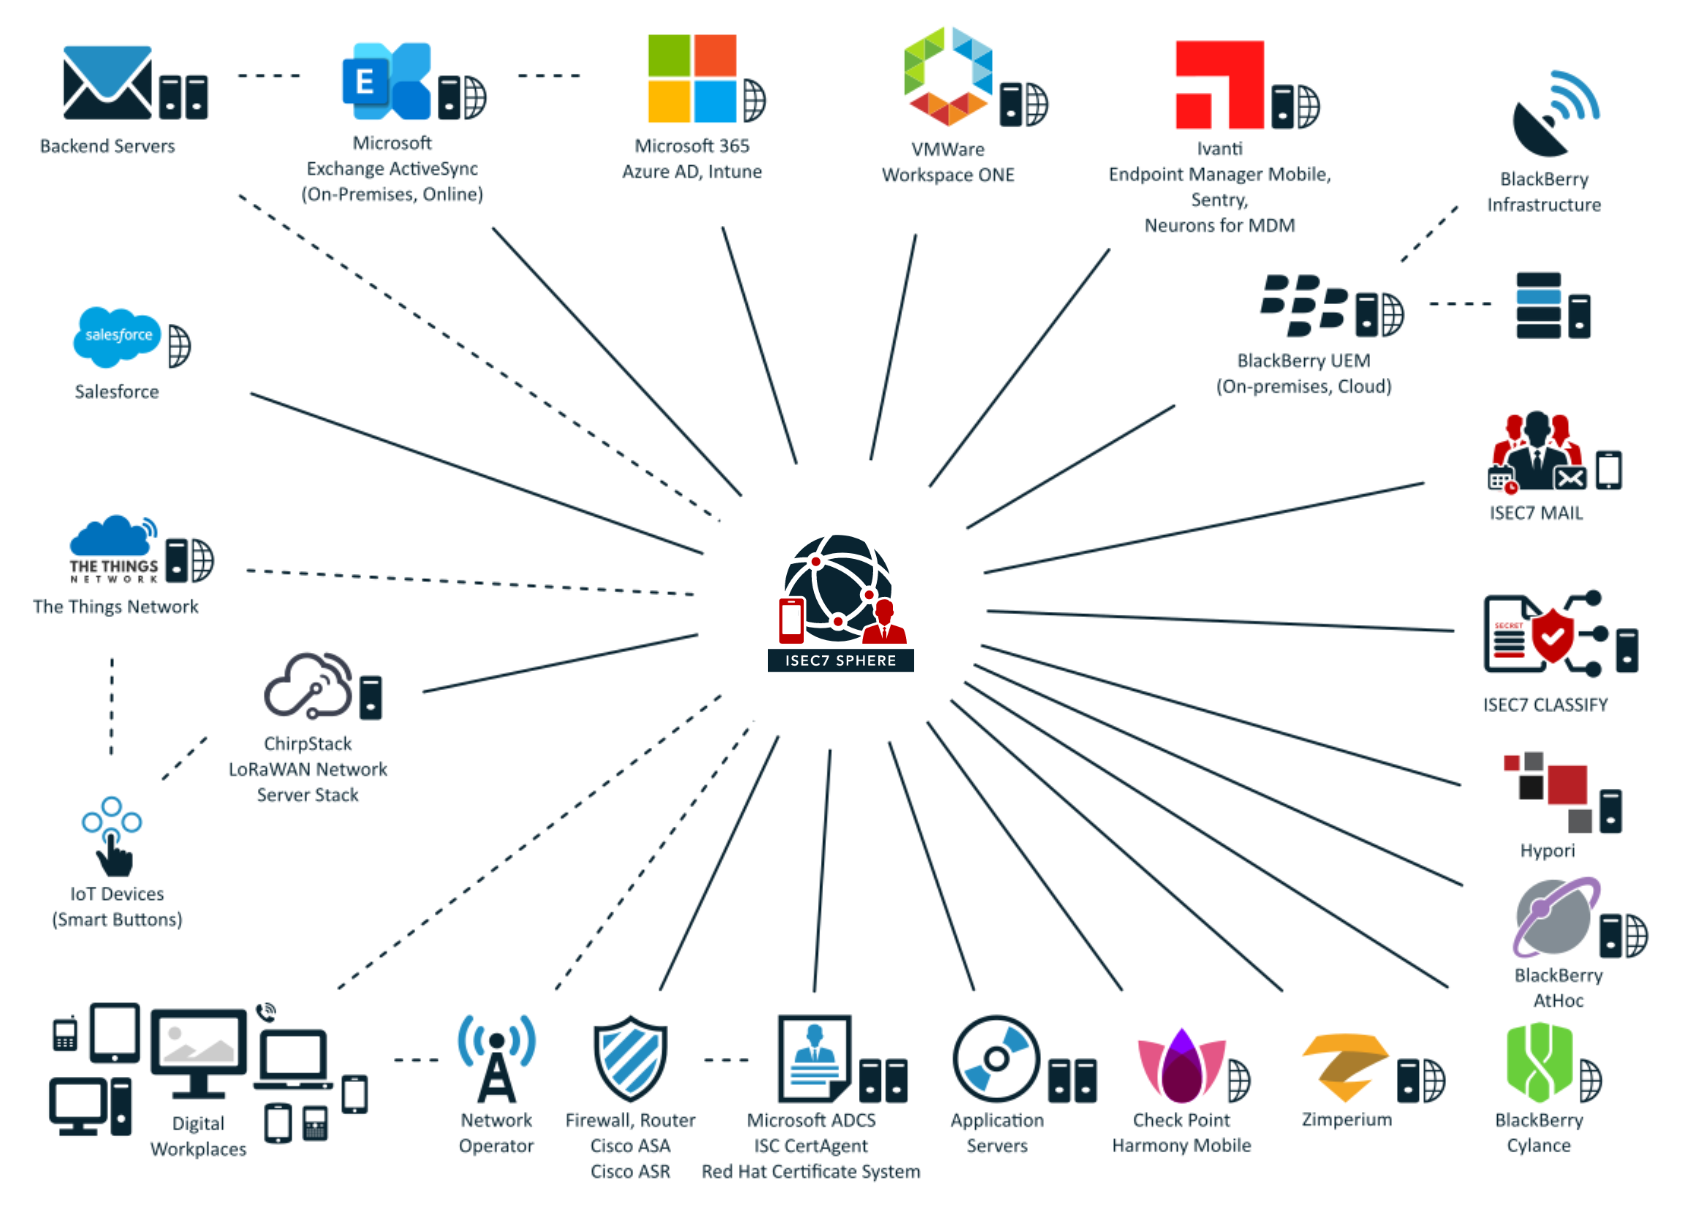
Welche Systeme bindet ISEC7 SPHERE an?

ISEC7 SPHERE ermöglicht es Unternehmen, ihre gesamte digitale Arbeitsplatzinfrastruktur und ihr Netzwerk zu verwalten und zu überwachen und Probleme schnell zu erkennen und zu beheben - mit nur einer webbasierten, zentralen Konsole.

UEM-LÖSUNGEN
BlackBerry UEM, Ivanti, Omnissa Workspace ONE UEM (vormals VMware), Microsoft Intune

PRODUKTIVITÄTSSYSTEME
Microsoft 365, Microsoft Entra ID, Microsoft Exchange Server und Exchange Online, ISEC7 MAIL

SICHERHEITSSYSTEME

Cylance (seit 2025 Arctic Wolf), Zimperium, Check Point Harmony Mobile, ISEC7 CLASSIFY

BACKEND-SYSTEME

Red Hat Certificate Authority, ChirpStack, Microsoft SQL Server, Hypori

NETZWERKKOMPONENTEN

Webserver, Firewall, Router, Cisco ASA, LoRaWAN, Netzbetreiber

Dashboard von ISEC7 SPHERE auf einem Tablet
Architektur von ISEC7 SPHERE: Anbindung über API, Agents und Syslog
ISEC7 SPHERE
 

Architektur: API, Agents und Syslog

  • ISEC7 SPHERE ist als OnPrem- oder Cloud-Instanz verfügbar
  • Überwachung und Management integrierter und verbundener Systeme werden über API oder dedizierte Agenten angebunden, was die Anzahl der erfassbaren Daten erhöht
  • Zahlreiche API-Konnektoren sammeln Daten von führenden Technologieplattformen, einschließlich Netzwerkkomponenten, UEMs, UES-Systemen, Backend-Services, Cloud-Infrastrukturanbietern, Microsoft 365 und Dutzenden von führenden Drittanbieterlösungen
  • ISEC7 SPHERE kann Syslog-Werte empfangen und analysieren
  • Agenten können so konfiguriert werden, dass "unbrauchbare" Daten vorgefiltert werden, um zu vermeiden, dass große Datenmengen in die Log-Analyse fließen, die keinerlei Informationen enthalten
Fragen und Antworten

Häufige Fragen zu ISEC7 SPHERE

Wie überwache ich mehrere UEM-Systeme wie Microsoft Intune, Ivanti und BlackBerry UEM in einer Konsole?

Jedes UEM bringt seine eigene Konsole mit; für einen gemeinsamen Blick braucht es eine Ebene darüber, die Geräte-, Nutzer- und Richtliniendaten über die APIs der einzelnen Systeme abholt. ISEC7 SPHERE ist diese Ebene und ersetzt kein UEM: Es bindet unter anderem BlackBerry UEM im eigenen Rechenzentrum und in der Cloud, Ivanti EPMM, Ivanti Sentry, Ivanti Neurons for MDM, Omnissa Workspace ONE UEM und Microsoft Intune gleichzeitig an. Jede Anbindung braucht ein Dienstkonto im jeweiligen System und eine Firewallfreigabe. Sie bekommen ein Statusbild und einen Berichtsweg über alle Plattformen, statt einer Konsole je Hersteller.

Was ist Digital Workplace Monitoring, und wofür braucht man das?

Digital Workplace Monitoring überwacht die Systeme, von denen der Arbeitsplatz der Nutzer abhängt, also UEM, Mail, Server, Netz und Anwendungen, damit die IT Abweichungen sieht, bevor Nutzer sie als Störung melden. ISEC7 SPHERE führt dafür die Daten aus UEM-Systemen, Servern, Netzwerken und Anwendungen in einer Datenbank zusammen und berechnet über Fehlerkorrelation und Performance-Analytik einen Gesundheitsstatus in Echtzeit. Ein Zertifikatsablauf, ein CVE, ein Richtlinienverstoß und ein Nutzerticket beziehen sich dort auf dasselbe Objekt.

Wie läuft ein Wechsel des UEM-Herstellers für die Smartphones der Nutzer ab?

Ein Smartphone kann zur selben Zeit nur in einer UEM-Umgebung registriert sein, bei einem Herstellerwechsel muss deshalb jedes Gerät aus der alten Umgebung heraus und in der neuen wieder hinein. ISEC7 SPHERE migriert Nutzer und Geräte dafür über Migrationsprofile von einer Quell- in eine Zielumgebung, auch zwischen Domänen, zwischen Mailplattformen und beim Gerätetausch. Die Endnutzer lösen die Migration selbst aus, im User Self Service oder in der Migrations-App für iPhone und Android; deren Adresse und Zugangsdaten verteilt Ihr UEM per App-Konfiguration. SMS, Anrufliste und lokale Kontakte lassen sich unter Android mitnehmen, wenn das Gerät im UEM-Modus COBO läuft; bei Migrationen über mehrere Domänen braucht jede Domäne ein eigenes Dienstkonto.

Wie erfahre ich, ob ein neuer CVE meine Server betrifft?

Ein verbreiteter Weg ist der Abgleich der eingesetzten Softwareversionen mit der National Vulnerability Database (NVD) des NIST, die CVEs über CPE-Kennungen bestimmten Produkten und Versionen zuordnet. ISEC7 SPHERE macht diesen Abgleich für BlackBerry UEM, Ivanti, Microsoft Exchange und Microsoft SQL Server im eigenen Rechenzentrum und für Omnissa Workspace ONE, seit Version 20.8.0 auch für sich selbst mit Apache Tomcat und Java. Jeder neue CVE löst einen Alarm aus und bleibt offen, bis ihn jemand bestätigt; bei Endgeräten überwacht die Suite die Betriebssystem-, Patch- und App-Stände aus den angebundenen UEM-Systemen. Ein aktiver Schwachstellenscan oder eine Härtungsprüfung gehört nicht dazu.

Wie behalte ich ablaufende Zertifikate, Apple-DEP-Tokens und Client Secrets im Blick?

Läuft ein Serverzertifikat, ein Apple-DEP-Token oder das Client Secret einer App-Registrierung in Microsoft 365 ab, stoppen Verbindungen, Enrollment oder Datenabruf, deshalb gehören alle drei auf dieselbe Fristenliste. ISEC7 SPHERE überwacht die genutzten Zertifikate der angebundenen Systeme nahezu in Echtzeit, mit geplanten oder spontanen Berichten zu den Zertifikatsparametern. Dazu kommt die Ablaufzeit von Apple-DEP-Tokens für die Anbindungen an Microsoft 365 und Ivanti und seit Version 20.9.0 die Zertifikate und Client Secrets beliebiger App-Registrierungen in Microsoft 365.

Wie kommen Störungen aus UEM und Mailsystem automatisch als Ticket in ServiceNow?

Dafür muss das Monitoring Statusänderungen selbst als Incident anlegen und schließen, sobald der Status wieder gut ist, sonst bleibt die Übertragung Handarbeit. ISEC7 SPHERE macht das in ServiceNow, in Salesforce entstehen auf dieselbe Weise Support-Cases. Benachrichtigungen gehen außerdem per E-Mail, SMS, SNMP, Microsoft Teams und BlackBerry AtHoc an Empfängerlisten mit eigenen Filtern, in Deutsch, Englisch, Französisch oder Spanisch. Die Verzögerung bis zur Benachrichtigung ist je Statusgrund einstellbar, ausgehende Mails lassen sich mit S/MIME signieren.

Was ist indigo, und wie überwache ich die Compliance einer indigo-Umgebung?

indigo ist das Rahmenwerk des BSI für den Einsatz von iOS-Geräten bis zur Einstufung VS-NfD; die Zulassungen gehören den Herstellern der eingesetzten Produkte. ISEC7 SPHERE bringt seit Version 20.9.0 ein eigenes Dashboard für das indigo Compliance Monitoring mit. Es zeigt den Stand der verpflichtenden Bestätigung von indigo-Implementierungen samt Kontaktdaten, meldet verbotene Anwendungen und listet die zugelassenen Ökosystem-Apps mit der Zahl ihrer Installationen, auf Grundlage der Registereinträge des BSI. Mehr zur Plattform auf unserer indigo-Seite.

Läuft ISEC7 SPHERE im eigenen Rechenzentrum oder in der Cloud?

Beides ist möglich: ISEC7 SPHERE gibt es als Installation im eigenen Rechenzentrum und als Cloud-Instanz. Für den eigenen Betrieb brauchen Sie Windows Server 2016, 2019, 2022 oder 2025 in 64 Bit und Microsoft SQL Server 2016, 2017, 2019 oder 2022, und die Suite läuft auch in einer virtuellen Maschine. Java und Apache Tomcat bringt das Setup mit. Für sehr große Umgebungen lassen sich Monitor- und Webkomponente getrennt installieren.

Wie ist Hochverfügbarkeit bei ISEC7 SPHERE gelöst?

Als Cold Standby: Eine Instanz ist aktiv, weitere Instanzen stehen gegen dieselbe Datenbank bereit und werden bei einem Ausfall von Hand gestartet. Umgeschaltet wird über einen DNS-Alias oder einen Load Balancer, die Agents lösen den Alias regelmäßig neu auf. Jede Instanz erhält einen eigenen Product Key. Die Umschaltung gehört als Prozedur ins Betriebshandbuch, weil sie von DNS, Agent-Auflösung und Lizenzprüfung abhängt.

Stand: 28.09.2026 · Funktionsangaben nach dem Admin-Training ISEC7 SPHERE 20.8.0 und dem Release 20.9.0

FORDERN SIE JETZT IHRE ISEC7 SPHERE TESTVERSION ODER DEMO AN