ISEC7 GROUP
ISEC7 MAIL

ISEC7 MAIL
BEZPIECZNA POCZTA
ISEC7 MAIL to mobilny klient poczty, kalendarza, kontaktów, zadań i notatek z Microsoft Exchange i Microsoft 365, dla iOS i Androida. Udostępnia na telefonie służbowym skrzynki delegowane, funkcyjne i współdzielone, kalendarze grupowe oraz foldery publiczne, bez przekazywania komukolwiek hasła. Wiadomości są podpisywane i szyfrowane w standardzie S/MIME, w razie potrzeby z certyfikatem na kluczu YubiKey lub karcie inteligentnej. Aplikacja działa bez UEM, pobrana ze sklepu, albo w kontenerze BlackBerry Dynamics, Ivanti AppConnect, Omnissa Workspace ONE, Microsoft Intune i Citrix.
ISEC7 MAIL obsługuje również delegowanie skrzynek pocztowych oraz integrację z folderami publicznymi. ISEC7 MAIL działa w oparciu o nowoczesne uwierzytelnianie oraz uwierzytelnianie certyfikatami (CBA) i pozwala użytkownikom bezpiecznie wysyłać, odbierać oraz wymuszać szyfrowane i podpisane wiadomości e-mail (S/MIME).
ISEC7 MAIL powstał z myślą o organizacjach, które pracują w poczcie e-mail z informacjami niejawnymi lub wrażliwymi, pracują na skrzynkach organizacyjnych i grupowych oraz wyposażają kadrę kierowniczą i jej sekretariaty w mobilny dostęp.
Stosowany w administracji publicznej i organach ścigania: skrzynki Exchange z delegowaniem i S/MIME na służbowym telefonie
WZROST PRODUKTYWNOŚCI
Wygodne zarządzanie skrzynkami z poziomu urządzenia mobilnego
Wygodnie zarządzany z poziomu urządzenia mobilnego ISEC7 MAIL zapewnia mobilny dostęp do kont Microsoft Exchange z możliwością delegowania dostępu zatwierdzonym pracownikom. Delegowanie daje uprawnionym użytkownikom dostęp do odczytu i zapisu w obrębie poczty, kalendarza, folderów publicznych i nie tylko. Nie są wymagane skomplikowane umiejętności techniczne, wystarczy dodać delegatów w kliencie Outlook.
Z dostępem do delegowanego konta użytkownik może rezerwować lub modyfikować spotkania w kalendarzu dzięki funkcji Smart Scheduler ISEC7 MAIL, śledzić i odpowiadać na wiadomości oraz uzyskiwać dostęp do zawartości folderów publicznych, bezpośrednio z dowolnego urządzenia mobilnego.


kluczowe korzyści
Skrzynki, domeny i współpraca
- Łatwy dostęp i delegowanie dostępu do poczty, kalendarza, kontaktów, folderów publicznych i innych
- Możliwość korzystania ze skrzynek funkcyjnych i współdzielonych oraz wielu domen pocztowych
- Wykorzystanie pomocniczego narzędzia do klasyfikacji ISEC7 CLASSIFY oraz automatyzacja wdrożenia
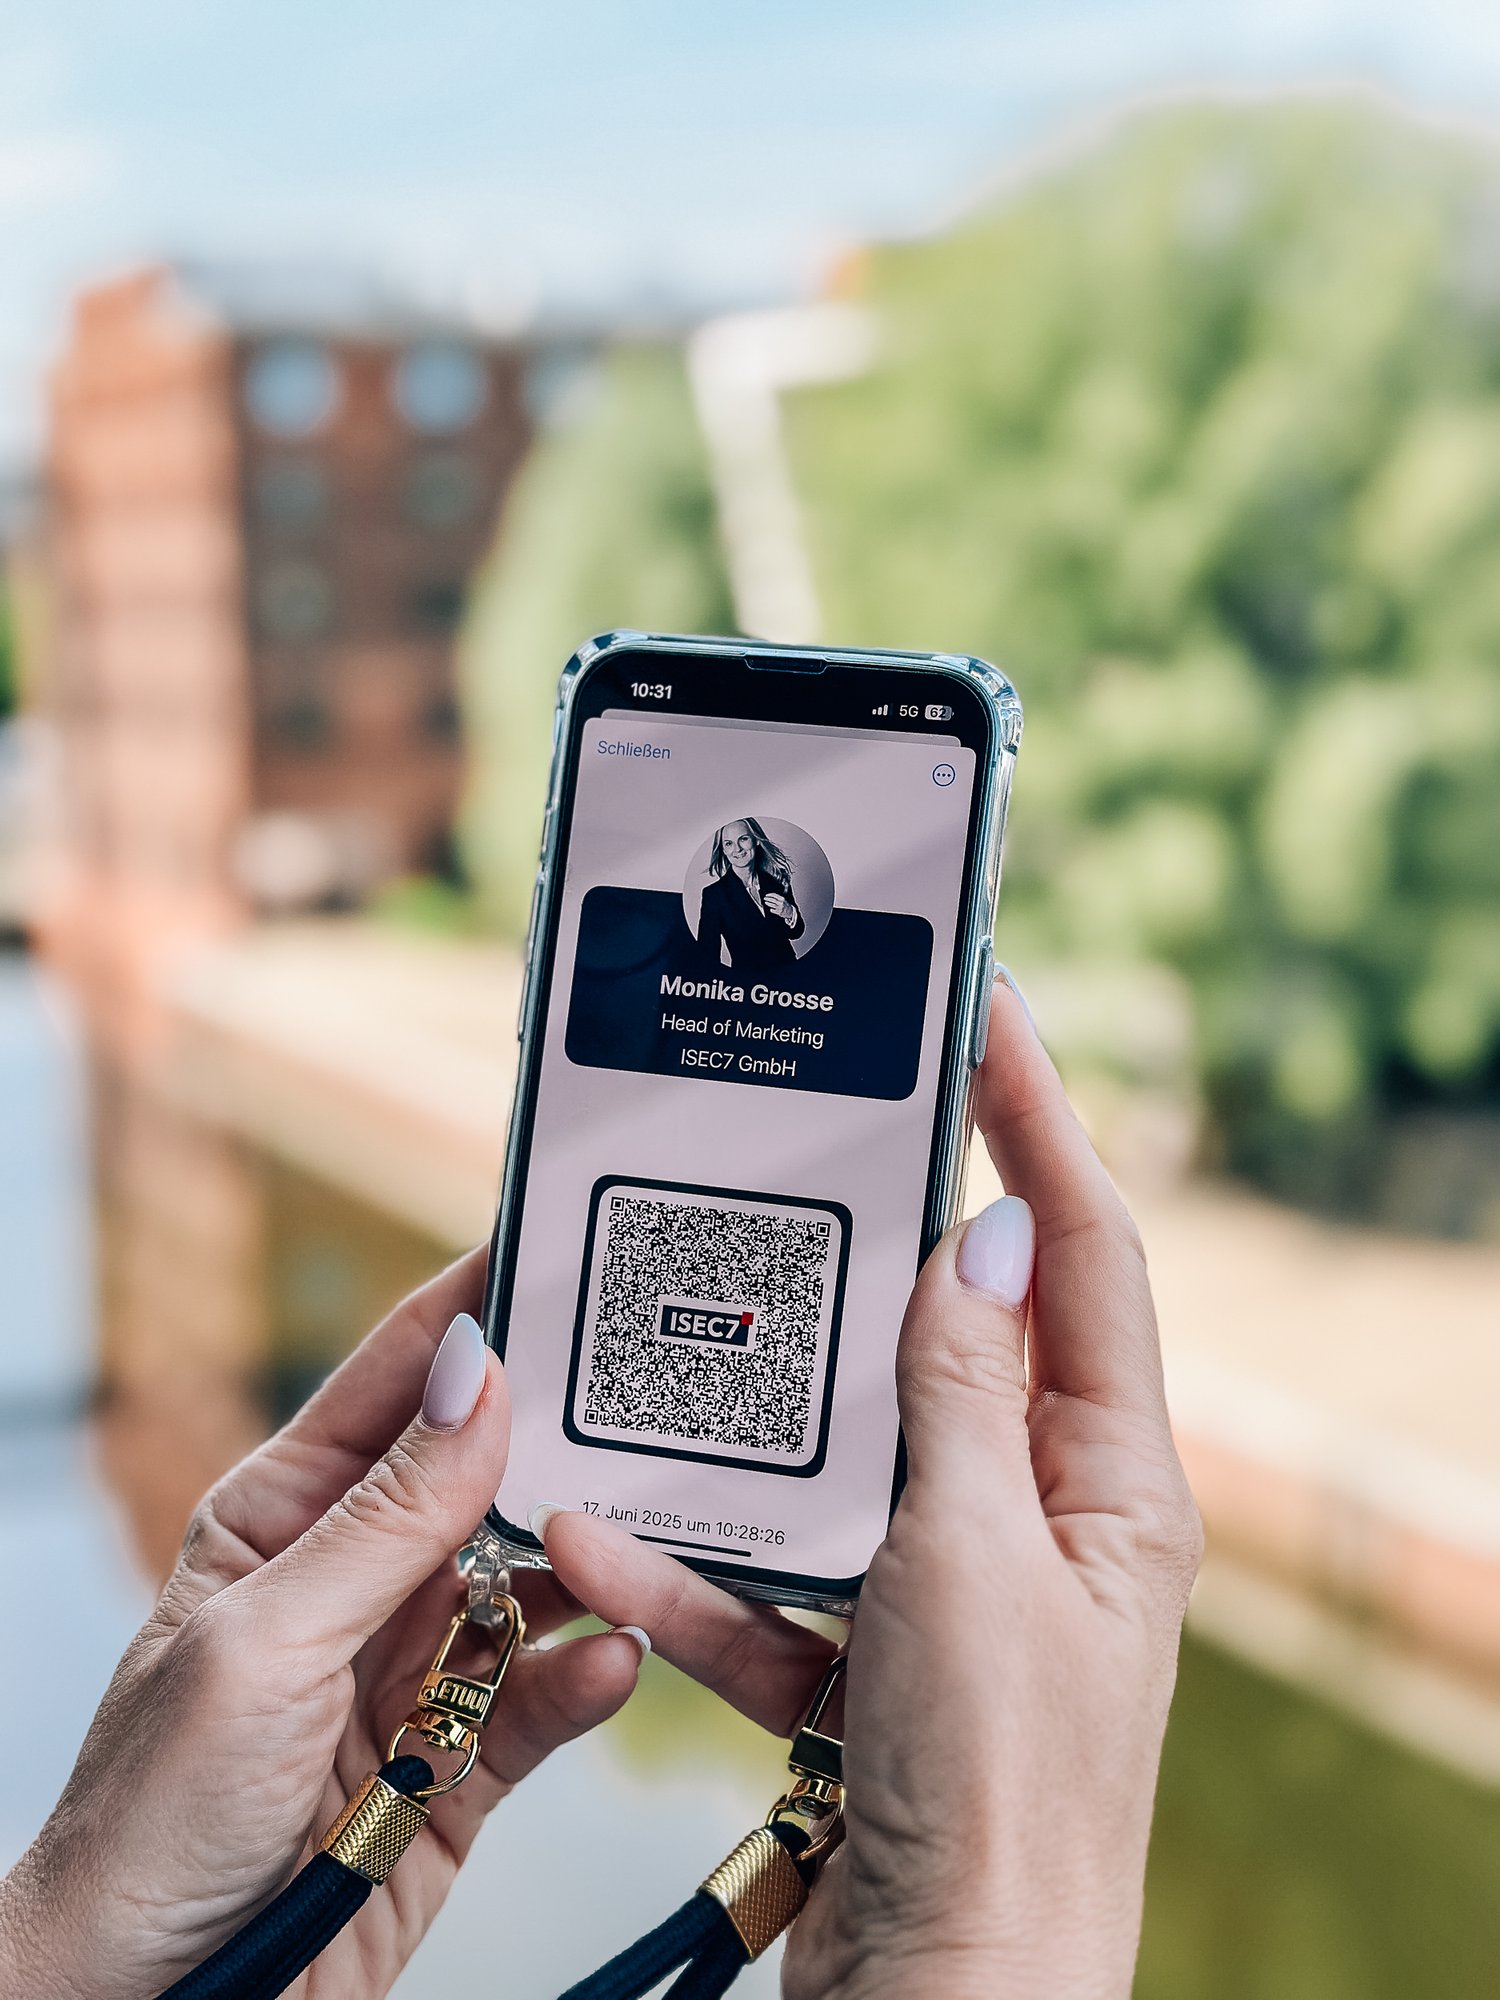
- Udostępnianie cyfrowej wizytówki i profilu LinkedIn jednym dotknięciem
- Wyższa produktywność i krótszy czas reakcji, ze znaczącym wpływem na satysfakcję klientów
- Zachowanie bezpieczeństwa informacji wrażliwych i zgodności z politykami bezpieczeństwa
- Wzmocnienie współpracy zespołowej i transparentności w dzieleniu się wiedzą
ISEC7 MAIL WSPÓŁPRACUJE Z NASTĘPUJĄCYMI KONTENERAMI UEM
ZINTEGROWANE BEZPIECZEŃSTWO Z PUDEŁKA
Wbudowane funkcje bezpieczeństwa
ISEC7 MAIL zawiera następujące funkcje bezpieczeństwa:
- Natywna integracja z kontenerami UEM: BlackBerry Dynamics, Ivanti AppConnect, Omnissa Workspace ONE, Citrix Ready i Microsoft Intune
- Bezpieczne szyfrowanie S/MIME dla wielu skrzynek w ramach ISEC7 MAIL
- Wiele metod uwierzytelniania (modern auth, certyfikaty, AirID, YubiKey, karty CAC, Hypergate)
- Bieżąca weryfikacja Veracode w procesie tworzenia oprogramowania
- Obsługa zgodnej z RODO obsługi kontaktów dla integracji z Apple Car Kit

Uwierzytelnianie sprzętowe
S/MIME z kluczem YubiKey
Klucze prywatne, które nigdy nie opuszczają tokena. W przypadku YubiKey certyfikat S/MIME znajduje się w sprzętowym slocie PIV, więc klucze do podpisywania i szyfrowania nie są nigdy ujawniane telefonowi ani systemowi operacyjnemu. ISEC7 MAIL używa tego certyfikatu do podpisywania i szyfrowania poczty we wszystkich podłączonych skrzynkach.
ISEC7 MAIL nigdy nie sięga po klucz bezpośrednio. Na urządzeniu dostępu do magazynu PIV pośredniczy aplikacja Yubico Authenticator, w iOS poprzez interfejs CryptoTokenKit firmy Apple. Dzięki temu granica zaufania pozostaje w sprzęcie, co ma znaczenie w środowiskach niejawnych i regulowanych.
- Certyfikat pozostaje w slocie PIV klucza YubiKey, bez materiału klucza na urządzeniu
- Połączenie przez USB-C, Lightning lub zbliżeniowo NFC
- Działa w iOS i Android, w istniejącym kontenerze UEM
- Część szerokich opcji uwierzytelniania ISEC7 MAIL: modern auth, certyfikaty, AirID, karty CAC/PIV i Hypergate
Kontakty na urządzeniu służbowym
Globalna książka adresowa, także offline
ISEC7 MAIL synchronizuje globalną listę adresową środowiska Microsoft Exchange lub Microsoft 365 do kontenera UEM na urządzeniu. Kontakty są tam dostępne również offline, bez wcześniejszego wprowadzania ich ręcznie. Jeśli korzystają Państwo z Salesforce, kontakty CRM podłącza się w ten sam sposób, wraz z rozpoznawaniem nazw na telefonie.
W samochodzie ISEC7 MAIL rozpoznaje numery poprzez integrację z Apple Car Kit. Obsługa kontaktów jest zbudowana zgodnie z RODO. Dane pozostają w kontenerze i nie trafiają do prywatnej książki adresowej na urządzeniu.
- Synchronizacja globalnej listy adresowej z Microsoft Exchange i Microsoft 365
- Kontakty dostępne również offline
- Kontakty Salesforce z rozpoznawaniem nazw na telefonie
- Zgodne z RODO korzystanie z kontaktów w samochodzie przez Apple Car Kit
- Dostęp delegowany również do kontaktów, bez udostępniania haseł
- Udostępnianie cyfrowej wizytówki i profilu LinkedIn jednym dotknięciem
- Kontakty pozostają w kontenerze UEM: BlackBerry Dynamics, Ivanti AppConnect, Omnissa Workspace ONE, Citrix Ready i Microsoft Intune
Dla dokumentacji eksploatacyjnej oznacza to: jedno źródło kontaktów, jeden kontener, brak kopii w prywatnej książce adresowej.
ISEC7 MAIL JEST GOTOWY DO PRACY W RED-NETWORK W POŁĄCZENIU Z ROZWIĄZANIEM HYPORI ORAZ ZGODNY Z PONIŻSZYMI STANDARDAMI
ZAKRES FUNKCJI
Funkcje w skrócie
- Dostęp do własnej skrzynki (poczta, kalendarz, zadania, notatki)
- Dostęp do delegowanych skrzynek bez warstwy pośredniej i bez udostępniania haseł
- Dostęp do folderów publicznych i skrzynek funkcyjnych
- Synchronizacja globalnej listy adresowej, kontakty dostępne offline
- Udostępnianie cyfrowej wizytówki lub profilu LinkedIn jednym dotknięciem
- Różne widoki kalendarza, w tym nakładanie wielu skrzynek
- Zgodne z RODO korzystanie z kontaktów w samochodzie (integracja z Apple Car Kit)
- Klasyfikacja komunikacji w trasie (wymaga dodatku ISEC7 CLASSIFY)
Wdrożenie i architektura
Wdrożenie przez UEM, bez udziału użytkowników
ISEC7 MAIL odnajduje skrzynkę przez Autodiscover albo otrzymuje konfigurację z UEM przez AppConfig. Użytkownicy nie muszą niczego wpisywać, a dodatkowy komponent middleware nie jest potrzebny.
Z jakimi środowiskami Exchange współpracuje ISEC7 MAIL?
- Mobilne systemy operacyjne: iOS i iPadOS od wersji 16.0 oraz Android
- Microsoft Exchange Server w lokalnym centrum danych, Exchange Online w Microsoft 365 oraz środowiska hybrydowe
- Kontenery UEM: BlackBerry Dynamics, Ivanti AppConnect, Omnissa Workspace ONE, Microsoft Intune, Citrix lub bez UEM ze sklepu
- Obsługa AppConfig poprzez UEM

Pytania i odpowiedzi
Najczęstsze pytania o ISEC7 MAIL
Jaka aplikacja pocztowa na iPhone'a i Androida działa z Exchange on-premises i w środowisku hybrydowym?
W środowisku hybrydowym część skrzynek znajduje się na lokalnym Exchange Server, a część w Exchange Online. Aplikacja musi obsługiwać oba miejsca i nowoczesne logowanie także do lokalnego Exchange, na przykład przez Hybrid Modern Authentication. ISEC7 MAIL obsługuje skrzynki we własnym centrum danych, w Exchange Online oraz w układach hybrydowych. Łączy się przez Exchange Web Services (EWS) i Microsoft Graph API, a nie przez Exchange ActiveSync, a na iOS obsługuje Hybrid Modern Authentication.
Co wyłączenie EWS w Exchange Online oznacza dla aplikacji pocztowych na smartfonie?
Microsoft domyślnie wyłącza EWS w Exchange Online z dniem 1 października 2026 r., a 1 kwietnia 2027 r. wyłącza go całkowicie; nie dotyczy to Exchange Server we własnym centrum danych. Aplikacje, które łączą się z Exchange Online przez EWS, najpóźniej wtedy potrzebują Microsoft Graph API. ISEC7 MAIL przechodzi na Graph w wydaniu planowanym na początek pierwszego kwartału 2027 r., a do tego czasu połączenie zapewniają lista dozwolonych AppID i ustawienie EwsEnabled. Kroki opisujemy na stronie o wyłączeniu EWS (w języku angielskim).
Jak uzyskać dostęp do skrzynki delegowanej lub współdzielonej na telefonie?
Uprawnienia pochodzą z Exchange: właściciel skrzynki nadaje delegowanie jak zwykle w Outlooku, a skrzynki funkcyjne i współdzielone przydziela administrator. Na telefonie potrzebny jest wtedy klient, który faktycznie dołącza te dodatkowe skrzynki. ISEC7 MAIL obsługuje skrzynki delegowane bez limitu, a także skrzynki funkcyjne i współdzielone, kalendarze grupowe i foldery publiczne. Delegować można nie tylko pocztę i kalendarz, ale też kontakty, zadania i notatki, a nikt nie musi przy tym udostępniać hasła.
Jak podpisywać i szyfrować e-maile S/MIME na telefonie służbowym?
S/MIME wymaga certyfikatu dla każdego użytkownika z infrastruktury PKI organizacji oraz klienta poczty, który potrafi użyć tego certyfikatu na urządzeniu. ISEC7 MAIL podpisuje i szyfruje w standardzie S/MIME, może korzystać z oddzielnych certyfikatów do podpisu i szyfrowania oraz importuje certyfikaty z LDAP PKI. Administrator może wymusić podpisywanie i szyfrowanie przez MDM. Dla poświadczeń pochodnych w środowisku Departamentu Obrony USA obsługiwany jest Purebred.
Czy certyfikat S/MIME może być zapisany na kluczu YubiKey zamiast na telefonie?
Tak. Na tokenie sprzętowym, takim jak YubiKey, certyfikat znajduje się w slocie PIV, a klucz prywatny nigdy nie opuszcza tokena. Aplikacja pocztowa potrzebuje interfejsu do tokena, na iOS na przykład CryptoTokenKit firmy Apple. ISEC7 MAIL używa certyfikatu z klucza YubiKey do podpisywania i szyfrowania we wszystkich podłączonych skrzynkach; w dostępie pośredniczy aplikacja Yubico Authenticator, a klucz łączy się przez USB-C, Lightning lub NFC. Konfigurację pokazujemy na stronie o ISEC7 MAIL z YubiKey.
Jak oddzielić służbową pocztę i kontakty od prywatnych aplikacji na telefonie?
Zwykle służy do tego zarządzany kontener: system UEM oddziela służbowe aplikacje i dane od prywatnych i wymusza w tym obszarze zasady takie jak DLP, zdalna blokada i zdalne usuwanie danych. ISEC7 MAIL działa w kontenerach BlackBerry Dynamics, Ivanti AppConnect, Omnissa Workspace ONE, Microsoft Intune i Citrix. Klient synchronizuje globalną książkę adresową do kontenera, gdzie kontakty są dostępne także offline i nie trafiają do prywatnej książki adresowej urządzenia.
Które aplikacje pocztowe obsługują zasady ochrony aplikacji Intune na iOS i Androidzie?
Zasady ochrony aplikacji Intune działają w aplikacjach, które zawierają Intune App SDK lub zostały przygotowane narzędziem App Wrapping Tool firmy Microsoft. ISEC7 MAIL jest do tego dostępny jako osobna aplikacja „ISEC7 MAIL for Intune” dla iOS i Androida z wbudowanym Intune SDK, więc zasady działają bezpośrednio w aplikacji.
Jak oznaczać e-maile klauzulą lub etykietą poufności na telefonie?
Klient poczty na urządzeniu musi sam odczytywać i nadawać oznaczenie, niezależnie od tego, czy chodzi o etykiety poufności Microsoft Purview, czy o własny schemat klasyfikacji organizacji. ISEC7 MAIL odczytuje i nadaje klasyfikacje, wyświetla etykiety poufności Microsoft Purview, pozwala je nadać podczas pisania i uniemożliwia ich obniżenie przy odpowiedzi lub przekazaniu. Administrator może wymusić oznaczanie przez AppConfig, a klient obsługuje też Secure Email Marking Plugin (SEMP). Własne schematy, kontrolę odbiorców i audyt zapewnia ISEC7 CLASSIFY, licencjonowany osobno.
Który wariant ISEC7 MAIL jest potrzebny do kontenera, zdalnego czyszczenia lub FIPS 140-2?
Funkcje aplikacji są takie same we wszystkich wariantach, różnią się mechanizmy ochrony. Zasady DLP, zdalna blokada, kontrola zgodności i zdalne usuwanie danych działają, gdy ISEC7 MAIL jest zarządzany przez UEM. Własny zarządzany kontener oraz FIPS 140-2 dla danych przechowywanych i przesyłanych zapewniają warianty SDK dla BlackBerry Dynamics, Omnissa Workspace ONE, Ivanti AppConnect i Microsoft Intune, przy czym potwierdzenie FIPS pochodzi z danego SDK.
Czy poczta przechodzi przez serwer lub chmurę ISEC7?
Nie. ISEC7 MAIL łączy się bezpośrednio z Państwa Exchange lub Microsoft 365, bez komponentu middleware czy usługi pośredniczącej ISEC7. W wariantach SDK połączenie przebiega przez infrastrukturę dostawcy UEM, tak jak działa ona dziś.
Stan na: 28.09.2026 · Funkcje według porównania produktów ISEC7 MAIL, sierpień 2026 · Minimalna wersja iOS według App Store
Zarządzaj i monitoruj swój Digital Workplace