ISEC7 GROUP
ISEC7 MAIL

ISEC7 MAIL
SICHERE MAIL
ISEC7 MAIL ist ein mobiler Client für E-Mail, Kalender, Kontakte, Aufgaben und Notizen aus Microsoft Exchange und Microsoft 365, für iOS und Android. Er bringt Stellvertreter-, Funktions- und geteilte Postfächer, Gruppenkalender und öffentliche Ordner auf das Diensthandy, ohne dass jemand ein Passwort teilen muss. Mails werden mit S/MIME signiert und verschlüsselt, auf Wunsch mit dem Zertifikat auf einem YubiKey oder einer Smartcard. Die App läuft ohne UEM aus dem Store oder im Container von BlackBerry Dynamics, Ivanti AppConnect, Omnissa Workspace ONE, Microsoft Intune und Citrix.
ISEC7 MAIL ermöglicht auch die Delegation von Mailboxen und die Integration öffentlicher Ordner. ISEC7 MAIL arbeitet mit moderner und zertifikatsbasierter Authentifizierung (CBA) und ermöglicht Anwendern das sichere Senden, Empfangen und Durchsetzen verschlüsselter und signierter E-Mails (S/MIME).
Gebaut ist ISEC7 MAIL für Organisationen, die eingestufte oder sensible Informationen per Mail bearbeiten, mit Organisations- und Gruppenpostfächern arbeiten und Führungskräfte samt Vorzimmer mobil ausstatten.
Im Einsatz bei Behörden und Strafverfolgung: Exchange-Postfächer mit Stellvertretung und S/MIME auf dem Diensthandy
PRODUKTIVITÄTSSCHUB
Einfache Verwaltung der Posteingänge von Ihrem mobilen Gerät aus
ISEC7 MAIL lässt sich leicht von einem mobilen Gerät aus verwalten und ermöglicht den mobilen Zugriff auf Microsoft Exchange-Konten mit der Möglichkeit, den Zugriff für genehmigte Mitarbeiter zu delegieren. Durch die Delegation erhalten autorisierte Benutzer Lese- und Schreibzugriff auf E-Mails, Kalender, öffentliche Ordner und mehr. Es sind keine komplexen technischen Kenntnisse erforderlich, Sie fügen Delegierte einfach über den Outlook-Client hinzu.
Mit Zugriff auf ein delegiertes Konto kann der Benutzer mit dem Smart Scheduler von ISEC7 MAIL Kalendertermine buchen oder ändern, E-Mails überwachen und beantworten und auf Inhalte in den öffentlichen Ordnern zugreifen, direkt von jedem mobilen Gerät aus.


wichtigste Vorteile
Postfächer, Domänen und Zusammenarbeit
- Einfacher Zugang zu E-Mail, Kalender, Kontakten, öffentlichen Ordnern und vielem mehr
- Nutzung von Funktionspostfächern & Shared Mailboxes sowie Verwendung in mehreren E-Mail-Domänen
- Optionale Integration des Klassifizierungstools ISEC7 CLASSIFY
- Teilen Sie Ihre Digitale Visitenkarte und LinkedIn Profil mit einem Tastendruck
- Verbesserung der Produktivität und Reaktionszeit mit erheblichen Auswirkungen auf die Kundenzufriedenheit
- Wahrung der Sicherheit sensibler Informationen und Einhaltung der Sicherheitsrichtlinien
- Bessere Zusammenarbeit im Team und Transparenz beim Wissensaustausch
ISEC7 MAIL IST MIT FOLGENDEN UEM CONTAINERN KOMPATIBEL

INTEGRIERTE SICHERHEIT VON ANFANG AN
Sicherheitsfunktionen im Lieferumfang
ISEC7 MAIL wird mit diesen Sicherheitsfunktionen ausgeliefert:
- Native UEM-Container-Integration für BlackBerry Dynamics, Ivanti AppConnect, Omnissa Workspace ONE, Citrix Ready und Microsoft Intune
- Sichere S/MIME Verschlüsselung mit Unterstützung für mehrere Postfächer
- Mehrere Authentifizierungsmethoden (moderne Authentifizierung, Zertifikate, YubiKey, AirID, CAC-Karten, Hypergate)
- Laufende Veracode-Verifizierung für die Softwareentwicklung
- Unterstützung für DSGVO-konforme Kontaktbearbeitung für Apple Car Kit Integration

Hardwaregestützte Authentifizierung
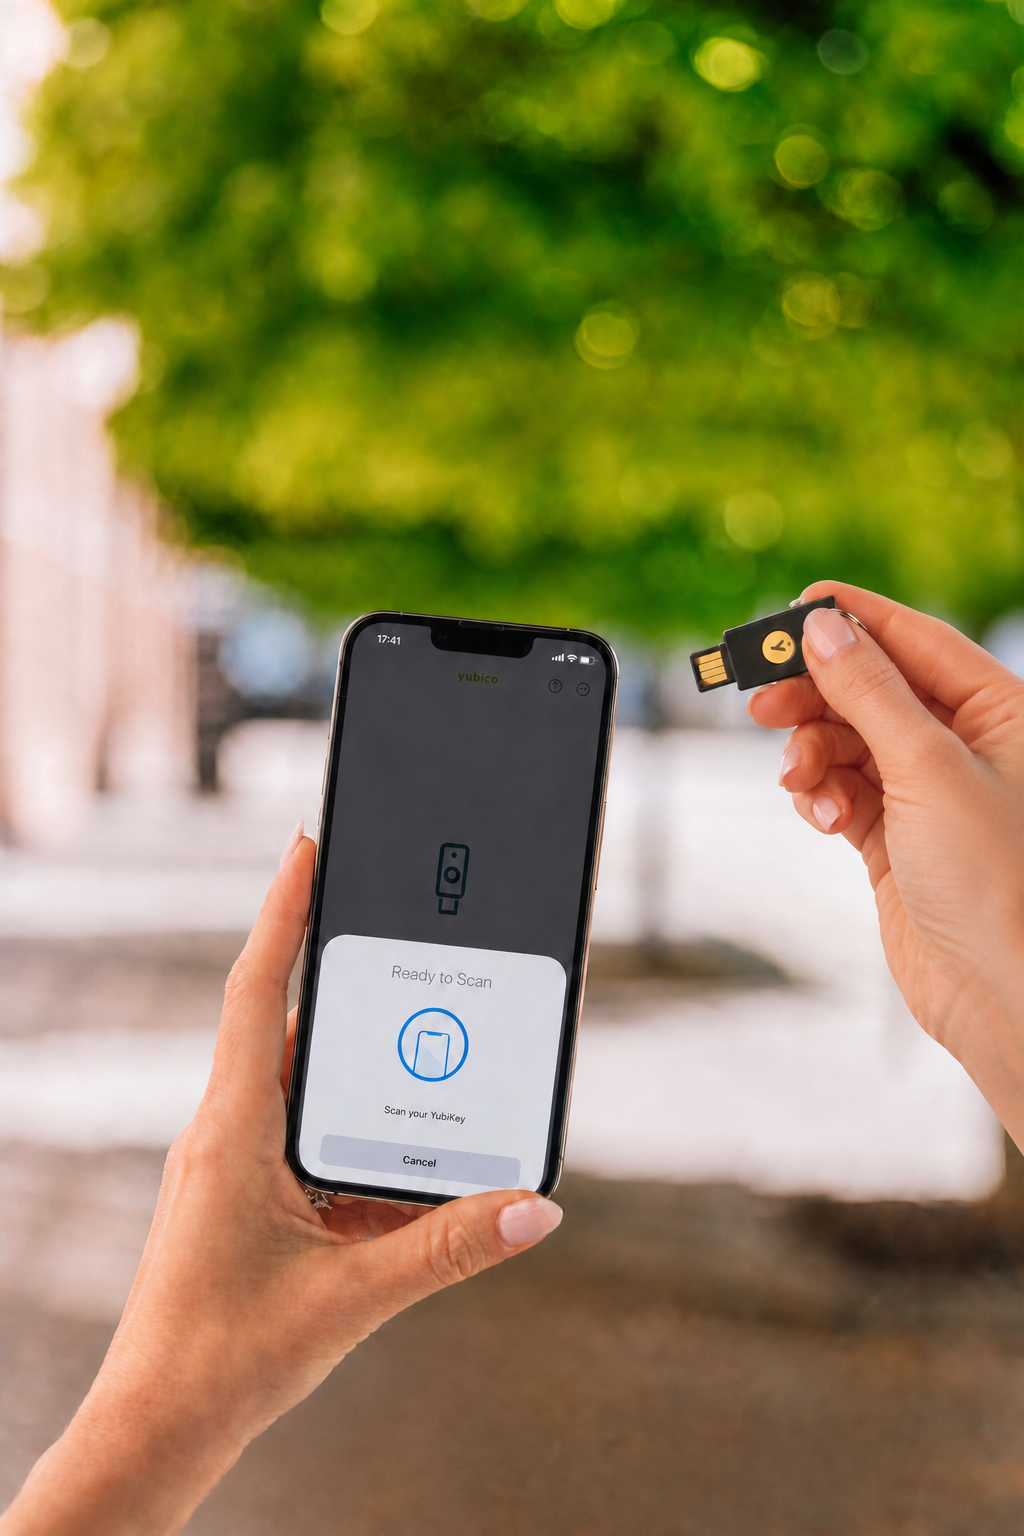
S/MIME signieren und verschlüsseln mit dem YubiKey
Private Schlüssel, die den Token nie verlassen. Beim YubiKey liegt das S/MIME-Zertifikat im Hardware-PIV-Slot, die Schlüssel zum Signieren und Verschlüsseln werden also nie an das Smartphone oder das Betriebssystem übergeben. ISEC7 MAIL nutzt dieses Zertifikat, um E-Mails über alle angebundenen Postfächer zu signieren und zu verschlüsseln.
ISEC7 MAIL greift dabei nie direkt auf den Schlüssel zu. Auf dem Gerät vermittelt die Yubico Authenticator App den Zugriff auf den PIV-Speicher, unter iOS über die Schnittstelle CryptoTokenKit von Apple. So bleibt die Vertrauensgrenze in der Hardware, wo sie für eingestufte und regulierte Umgebungen hingehört.
- Das Zertifikat bleibt im PIV-Slot des YubiKey, kein Schlüsselmaterial auf dem Gerät
- Verbindung per USB-C, Lightning oder NFC
- Funktioniert unter iOS und Android, im bestehenden UEM-Container
- Teil der breiten Authentifizierungsoptionen von ISEC7 MAIL: moderne Authentifizierung, Zertifikate, AirID, CAC/PIV-Karten und Hypergate
Kontakte auf dem Dienstgerät
Das globale Adressbuch, auch ohne Netz
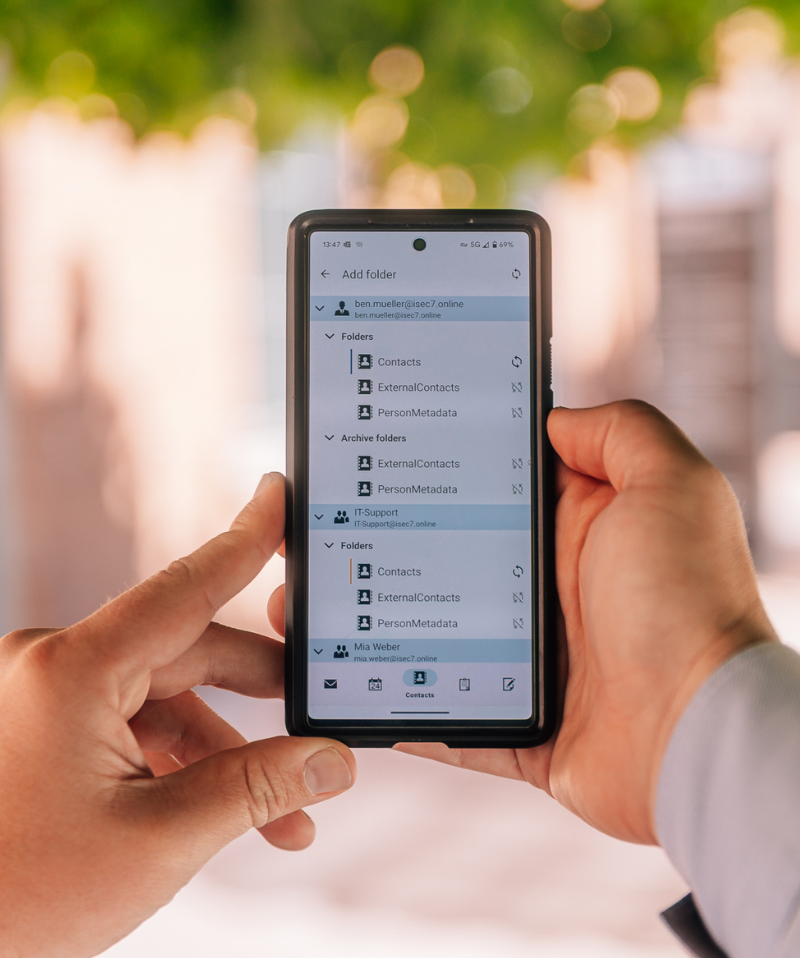
ISEC7 MAIL synchronisiert die globale Adressliste Ihrer Exchange- oder Microsoft-365-Umgebung in den UEM-Container auf dem Gerät. Die Kontakte stehen dort auch offline zur Verfügung, ohne dass jemand sie vorher von Hand angelegt hat. Wer Salesforce einsetzt, bindet die CRM-Kontakte auf demselben Weg an und bekommt die Namensauflösung auf dem Telefon dazu.
Im Auto löst ISEC7 MAIL Rufnummern über die Apple Car Kit Integration auf. Die Kontaktbearbeitung dafür ist DSGVO-konform gebaut. Die Daten bleiben im Container und wandern nicht ins private Adressbuch auf dem Gerät.
- Globaler Adressbuch-Sync aus Microsoft Exchange und Microsoft 365
- Kontakte auch offline verfügbar
- Salesforce-Kontakte mit Namensauflösung auf dem Telefon
- DSGVO-konforme Kontaktnutzung im Auto über Apple Car Kit
- Stellvertreterzugriff auch auf Kontakte, ohne Passwortfreigabe
- Digitale Visitenkarte und LinkedIn-Profil mit einem Tastendruck teilen
- Kontakte bleiben im UEM-Container: BlackBerry Dynamics, Ivanti AppConnect, Omnissa Workspace ONE, Citrix Ready und Microsoft Intune
Für die Betriebsdokumentation heißt das: eine Kontaktquelle, ein Container, keine Kopien im privaten Adressbuch.
ISEC7 MAIL IST IN KOMBINATION MIT DER LÖSUNG HYPORI RED-NETWORK-FÄHIG UND KONFORM ZU FOLGENDEN STANDARDS
FUNKTIONSUMFANG
Funktionen im Überblick
- Zugriff auf den eigenen Posteingang (E-Mail, Kalender, Aufgaben, Notizen)
- Zugriff auf die Mailboxen von Stellvertretern ohne Middleware oder Passwortfreigabe
- Zugang zu öffentlichen Ordnern und Funktionspostfächern
- Globaler Adressbuch-Sync, Kontakte auch offline verfügbar
- Teilen Sie Ihre Visitenkarte mit einem Klick
- Verschiedene Kalenderansichten mit mehreren Mailbox-Overlays
- DSGVO-konforme Nutzung von Kontakten im Auto (Apple Car Kit Integration)
- Klassifizieren Sie Ihre Kommunikation unterwegs (erfordert ISEC7 CLASSIFY Addon)
Umsetzung und Architektur
Einführung über Ihr UEM, ohne Eingaben der Anwender
ISEC7 MAIL findet sein Postfach über Autodiscover oder bekommt die Konfiguration per AppConfig aus dem UEM. Anwender müssen dafür nichts eintragen, und eine zusätzliche Middleware-Komponente ist nicht nötig.
Mit welchen Exchange-Umgebungen arbeitet ISEC7 MAIL?
- Mobiles Betriebssystem: iOS und iPadOS ab Version 16.0 sowie Android
- Microsoft Exchange Server im eigenen Rechenzentrum, Exchange Online in Microsoft 365 und hybride Umgebungen
- UEM-Container: BlackBerry Dynamics, Ivanti AppConnect, Omnissa Workspace ONE, Microsoft Intune, Citrix oder ohne UEM aus dem Store
- Unterstützung für AppConfig via UEM

Fragen und Antworten
Häufige Fragen zu ISEC7 MAIL
Welche Mail-App für iPhone und Android funktioniert mit Exchange On-Premises und hybriden Exchange-Umgebungen?
In einer hybriden Umgebung liegen Postfächer teils auf dem lokalen Exchange Server und teils in Exchange Online. Die App muss beide erreichen und sich auch am lokalen Exchange modern anmelden können, etwa über Hybrid Modern Authentication. ISEC7 MAIL arbeitet mit Postfächern im eigenen Rechenzentrum, in Exchange Online und in hybriden Aufbauten. Der Client verbindet sich über Exchange Web Services (EWS) und die Microsoft Graph API, nicht über Exchange ActiveSync, und unterstützt unter iOS Hybrid Modern Authentication.
Was bedeutet die Abschaltung von EWS in Exchange Online für Mail-Apps auf dem Smartphone?
Microsoft deaktiviert EWS in Exchange Online zum 1. Oktober 2026 standardmäßig und schaltet es zum 1. April 2027 endgültig ab, Exchange Server im eigenen Rechenzentrum ist davon nicht betroffen. Apps, die Exchange Online über EWS ansprechen, brauchen spätestens dann die Microsoft Graph API. ISEC7 MAIL wechselt mit einem Graph-basierten Release, das für Anfang des ersten Quartals 2027 geplant ist. Bis dahin halten eine AppID-Allow-List und die Einstellung EwsEnabled die Verbindung; die Schritte stehen auf unserer Seite zur EWS-Abschaltung.
Wie greife ich auf dem Smartphone auf ein Stellvertreter-, Funktions- oder geteiltes Postfach zu?
Die Berechtigung kommt aus Exchange: Der Postfachinhaber richtet die Stellvertretung wie gewohnt in Outlook ein, Funktions- und geteilte Postfächer vergibt die Administration. Auf dem Smartphone braucht es dann einen Client, der diese zusätzlichen Postfächer auch einbindet. ISEC7 MAIL bindet Stellvertreterpostfächer ohne Mengenbegrenzung an, dazu Funktionspostfächer, geteilte Postfächer, Gruppenkalender und öffentliche Ordner. Delegiert werden neben E-Mail und Kalender auch Kontakte, Aufgaben und Notizen, und niemand muss dafür ein Passwort teilen.
Wie signiere und verschlüssele ich E-Mails mit S/MIME auf dem Diensthandy?
Für S/MIME braucht jeder Nutzer ein Zertifikat aus der PKI seiner Organisation und einen Mail-Client, der dieses Zertifikat auf dem Gerät verwenden kann. ISEC7 MAIL signiert und verschlüsselt mit S/MIME, nutzt auf Wunsch getrennte Zertifikate für Signatur und Verschlüsselung und lädt Zertifikate aus einer LDAP-PKI. Die Administration kann Signieren und Verschlüsseln per MDM erzwingen. Für abgeleitete Zugangsdaten im Umfeld des US-Verteidigungsministeriums wird Purebred unterstützt.
Kann das S/MIME-Zertifikat auf einem YubiKey liegen statt auf dem Smartphone?
Ja. Auf einem Hardware-Token wie dem YubiKey liegt das Zertifikat im PIV-Slot, und der private Schlüssel verlässt den Token nicht. Die Mail-App braucht eine Schnittstelle zum Token, unter iOS etwa CryptoTokenKit von Apple. ISEC7 MAIL nutzt das Zertifikat auf dem YubiKey, um über alle angebundenen Postfächer zu signieren und zu verschlüsseln; den Zugriff vermittelt die Yubico Authenticator App, verbunden wird per USB-C, Lightning oder NFC. Die Einrichtung zeigt unsere Seite zu ISEC7 MAIL mit YubiKey.
Wie verhindere ich, dass dienstliche Mails und Kontakte auf dem Smartphone in private Apps gelangen?
Üblich ist ein verwalteter Container: Das UEM trennt dienstliche Apps und Daten von privaten und setzt für diesen Bereich Richtlinien wie DLP, Fernsperre und Fernlöschung durch. ISEC7 MAIL läuft im Container von BlackBerry Dynamics, Ivanti AppConnect, Omnissa Workspace ONE, Microsoft Intune und Citrix. Die globale Adressliste synchronisiert der Client in den Container, dort sind die Kontakte auch offline verfügbar und wandern nicht ins private Adressbuch des Geräts.
Welche Mail-Apps unterstützen Intune-App-Schutzrichtlinien auf iPhone und Android?
Intune-App-Schutzrichtlinien greifen in Apps, die das Intune App SDK enthalten oder mit dem App Wrapping Tool von Microsoft vorbereitet wurden. ISEC7 MAIL gibt es dafür als eigene App „ISEC7 MAIL for Intune“ für iOS und Android, mit integriertem Intune SDK, sodass die Richtlinien direkt in der App greifen.
Wie kennzeichne ich E-Mails auf dem Smartphone mit einer Einstufung oder Vertraulichkeitsbezeichnung?
Dafür muss der Mail-Client auf dem Gerät die Kennzeichnung selbst lesen und setzen können, ob es um Vertraulichkeitsbezeichnungen aus Microsoft Purview geht oder um das Einstufungsschema der eigenen Organisation. ISEC7 MAIL liest und setzt Klassifizierungen, zeigt Purview-Vertraulichkeitsbezeichnungen an, vergibt sie beim Verfassen und verhindert, dass sie beim Antworten oder Weiterleiten herabgesetzt werden. Die Administration kann die Kennzeichnung über AppConfig erzwingen, und der Client unterstützt ein Secure Email Marking Plugin (SEMP). Frei definierbare Schemata, Empfängerprüfung und Auditing liefert ISEC7 CLASSIFY, das separat lizenziert wird.
Welche Variante von ISEC7 MAIL brauche ich für Container, Fernlöschung oder FIPS 140-2?
Der Funktionsumfang der App ist in allen Varianten gleich, die Schutzmechanismen sind es nicht. DLP-Richtlinien, Fernsperre, Compliance-Prüfung und Fernlöschung greifen, sobald ISEC7 MAIL über ein UEM verwaltet wird. Einen eigenen, verwalteten Container und FIPS 140-2 für Datenspeicher und Übertragung gibt es in den SDK-Varianten für BlackBerry Dynamics, Omnissa Workspace ONE, Ivanti AppConnect und Microsoft Intune. Der FIPS-Nachweis läuft dabei über das jeweilige SDK.
Laufen Mails über einen Server oder eine Cloud von ISEC7?
Nein. ISEC7 MAIL verbindet sich direkt mit Ihrem Exchange oder Microsoft 365, eine Middleware-Komponente oder ein Relaisdienst von ISEC7 ist nicht nötig. In den SDK-Varianten läuft die Verbindung über die Infrastruktur Ihres UEM-Anbieters, so wie Sie sie heute betreiben.
Stand der Angaben: 28.09.2026 · Funktionsangaben nach dem Produktvergleich ISEC7 MAIL, Stand August 2026 · Mindestversion iOS nach App Store
Ihren Digital Workplace verwalten und überwachen