Update: Das Department of War hat die CMMC-Phase-2-Anforderungen am 13. Juli 2026 ausgesetzt. Die verpflichtende Bewertung durch einen akkreditierten C3PAO, geplant ab dem 10. November 2026, findet bis auf Weiteres nicht statt. Ebenfalls ausgesetzt ist Phase 3 mit den Bewertungen durch die DIBCAC. Unverändert gelten die Selbstbewertung nach Phase 1 und die 110 Kontrollen aus NIST SP 800-171 Rev. 2. Ebenso in Kraft bleiben DFARS 252.204-7012, DFARS 252.204-7021 mit jährlicher Affirmation und die Pflicht zur Einstellung des Scores im SPRS. Eine Reform Task Force prüft das Programm; die Empfehlungen werden im September 2026 erwartet. Quelle: DoD CIO, CMMC.
CMMC 2.0 | Cybersecurity Maturity Model Certification
Angesichts steigender Cyberbedrohungen fordert das US-Verteidigungsministerium (DoD) von allen Partnern in der globalen Lieferkette den Nachweis der 110 Kontrollen aus NIST SP 800-171 Rev. 2 und einen aktuellen Score im SPRS.
Unsere Services & Lösungen bieten Unternehmen aus der Defense-Industrie
fundierte Orientierung und fertige IT-Lösungsbausteine, um die komplexen CMMC Anforderungen erfolgreich umzusetzen und ihre Marktchancen im US-Sektor zu sichern.
Warum CMMC?
Ohne dokumentierte Umsetzung der 110 Kontrollen aus NIST SP 800-171 Rev. 2 und einen aktuellen Score im SPRS ist die Angebotsberechtigung für Aufträge des US-Verteidigungsministeriums gefährdet. Die zusätzliche Bewertung durch einen C3PAO war ab dem 10. November 2026 vorgesehen und ruht seit dem 13. Juli 2026. Da diese Sicherheitsvorgaben über die gesamte Lieferkette (Supply Chain) weitergegeben werden, sind auch Subunternehmer und Zulieferer direkt von der Nachweispflicht betroffen. Die Umsetzung der Kontrollen schützt sensible Verteidigungsdaten (CUI/FCI) vor Industriespionage, indem sie kritische Cyber-Sicherheitslücken schließt. Unternehmen sichern sich dadurch nicht nur den Marktzugang im US-Rüstungssektor, sondern erlangen auch einen klaren Wettbewerbsvorteil als vertrauenswürdiger globaler Partner.
Die CMMC Stufen
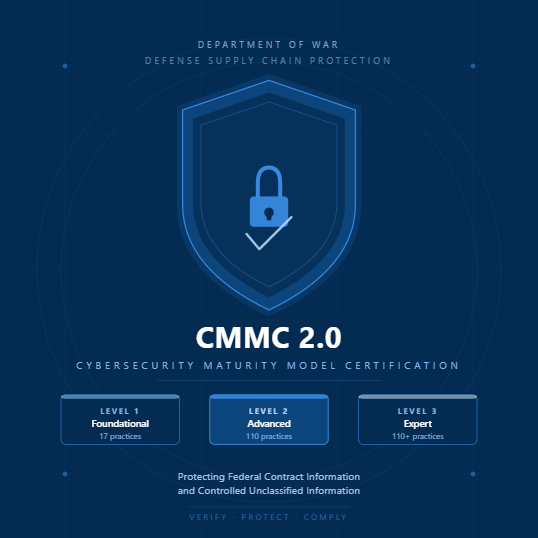
Das CMMC-Modell ist pyramidal aufgebaut und passt die Sicherheitsanforderungen an die Sensitivität der verarbeiteten Daten an. Jede Stufe baut auf der vorherigen auf:
CMMC L1 | Foundational
CMMC Level 1 konzentriert sich auf den Schutz von Federal Contract Information (FCI). Es umfasst 17 grundlegende Cyberhygiene-Praktiken, die durch eine jährliche Selbsteinschätzung nachgewiesen werden.
CMMC L2 | Advanced
CMMC Level 2 richtet sich an Unternehmen, die mit Controlled Unclassified Information (CUI) arbeiten. Dieses Level spiegelt die 110 Sicherheitsanforderungen der NIST SP 800-171 Rev. 2 wider. Die unabhängige Bewertung durch einen C3PAO war ab dem 10. November 2026 vorgesehen und ist seit dem 13. Juli 2026 ausgesetzt. Verpflichtend bleiben die Selbstbewertung nach Phase 1, die jährliche Affirmation und der Score im SPRS.
CMMC L3 | Expert
CMMC Level 3 ist für Unternehmen, die an hochkritischen Verteidigungsprogrammen arbeiten und CUI verwalten. Es verlangt die Erfüllung von weit über 110 Controls (basierend auf NIST SP 800-172) zur Abwehr von fortgeschrittenen, anhaltenden Bedrohungen (APTs). Die Bewertung durch die DIBCAC war als Phase 3 vorgesehen und ist seit dem 13. Juli 2026 ausgesetzt.
Ihr Weg zu CMMC
ISEC7 begleitet Unternehmen und Organisationen beim strukturierten Aufbau bzw. Umbau einer CMMC-konformen Infrastruktur.
Dabei kommen unsere Erfahrungen aus Eigenzertifizierung und diversen Kundenprojekten zum Tragen.
Die erfolgreiche Implementierung von CMMC folgt einer strukturierten Schrittlogik, bei der die konkreten Sicherheitskontrollen (Controls) stets im Mittelpunkt stehen
SCHRITT 1
Vorbereitung & Readiness Assessment
Zunächst wird der genaue Geltungsbereich (Scoping) definiert, also wo im Unternehmen FCI oder CUI fließen. Anschließend erfolgt eine Bestandsaufnahme (Gap-Analyse) gegen die Controls des angestrebten Levels (z. B. die 110 Controls aus Level 2, aufgeteilt in Domänen wie Zugriffskontrolle oder Systemintegrität).
SCHRITT 2
Behebung der Schwachstellen
Identifizierte Lücken zu den geforderten Controls werden systematisch mit fertigen IT-Lösungsmodulen geschlossen. Für jede nicht erfüllte Sicherheitsanforderung wird ein Maßnahmenplan (Plan of Action and Milestones, POAM) sowie ein System-Sicherheitsplan (System Security Plan, SSP) erstellt, der die Umsetzung der Controls detailliert beschreibt.
SCHRITT 3
Institutionalisierung & Testlauf
Die Controls dürfen nicht nur auf dem Papier existieren. In diesem Schritt werden die neuen Sicherheitsrichtlinien im Alltag gelebt, Mitarbeiter geschult und die Prozesse durch interne Test-Audits auf ihre Wirksamkeit und Nachweisbarkeit überprüft.
SCHRITT 4
Nachweis & Kontinuierliche Überwachung
Abschließend steht der Nachweis: die Selbstbewertung mit jährlicher Affirmation und ein aktueller Score im SPRS. Die Bewertung durch eine akkreditierte Organisation (C3PAO) für Level 2 und 3 war ab dem 10. November 2026 vorgesehen und ist seit dem 13. Juli 2026 ausgesetzt. Danach halten Sie die Controls durch kontinuierliches Monitoring aufrecht, damit der Score jederzeit belegbar bleibt.
Häufige Fragen zu CMMC 2.0 bei ISEC7
Was ist CMMC 2.0 und wer benötigt es?
CMMC 2.0 (Cybersecurity Maturity Model Certification) ist das Cybersicherheits-Rahmenwerk des US-Verteidigungsministeriums. Jeder Partner in der DoD-Lieferkette muss die Erfüllung definierter Sicherheitskontrollen nachweisen. Jedes Unternehmen, das Federal Contract Information (FCI) oder Controlled Unclassified Information (CUI) für einen US-Verteidigungsauftrag verarbeitet, direkt oder als Subunternehmer, muss die Anforderungen des im Vertrag geforderten Levels erfüllen und den Nachweis führen.
Was ist der Unterschied zwischen FCI und CUI?
Federal Contract Information (FCI) sind nicht-öffentliche Informationen, die im Rahmen eines Vertrags von der US-Regierung bereitgestellt oder dafür erstellt werden. Controlled Unclassified Information (CUI) ist sensibler und umfasst Informationen, die nach speziellen Gesetzen oder Richtlinien zu schützen sind. CMMC Level 1 schützt FCI, Level 2 und 3 schützen CUI.
Wie lange dauert eine CMMC-Bewertung?
Die Dauer hängt vom Ziellevel und vom Reifegrad der Organisation ab. Level 1 Self-Assessments können in wenigen Wochen erreicht werden. Für Level 2 sind sechs bis zwölf Monate für Scoping, Lückenschluss und Dokumentation realistisch. Die Bewertung durch einen C3PAO ist seit dem 13. Juli 2026 ausgesetzt und entfällt in dieser Rechnung bis auf Weiteres. Level 3 ist aufgrund der zusätzlichen NIST SP 800-172 Controls noch aufwendiger.
Was ist ein C3PAO und wann wird er benötigt?
Ein C3PAO (CMMC Third Party Assessment Organization) ist eine akkreditierte Prüfstelle, die das formelle CMMC-Audit durchführt und die Zertifizierung ausstellt. Vorgesehen war diese Bewertung für Level 2 bei den meisten CUI-Verträgen und für Level 3, geplant ab dem 10. November 2026. Seit dem 13. Juli 2026 ist diese Stufe ausgesetzt. Bis auf Weiteres tragen Level 1 und Level 2 das formale Self-Assessment mit jährlicher Affirmation und dem Score im SPRS.
Wie unterstützt ISEC7 bei der CMMC-Compliance?
ISEC7 begleitet Defense-Kunden über den gesamten CMMC-Weg: Readiness Assessment und Scoping, Gap-Analyse, fertige IT-Lösungsbausteine, die bis zu 90 % der technischen Controls abdecken, Dokumentations-Support für POAM und SSP, Audit-Vorbereitung mit C3PAO-Partnern und kontinuierliches Monitoring nach der Selbstbewertung. Mehr zum ISEC7 CyberRisk Check nach DIN SPEC 27076 als Einstiegspunkt für eine strukturierte Sicherheitsbewertung.
Wissen vertiefen: Beiträge rund um CMMC 2.0
Von der strategischen Einordnung über den Weg zur Zertifizierung bis zum Schutz von Controlled Unclassified Information (CUI).
Sichere CMMC
Infrastrukturen
Jetzt CMMC Compliance umsetzen mit Expertise von ISEC7!
-
Fertige CMMC Module & Monitoring
-
Lösungsbausteine für bis zu 90% Compliance
-
CMMC aus der FedRamp Cloud